Microsoft Edge endi aniqlangan firibgarliklar bilan bog'liq veb-sayt bildirishnomalarini avtomatik ravishda o'chirib qo'yadi, bu esa soxta antivirus ogohlantirishlari va aldovchi xavfsizlik xabarlari uchun doimiy yetkazib berish kanalini to'xtatadi. Edge 156 bilan oktyabr oyida joriy etilgan himoya Microsoft Defender SmartScreen va Scareware blocker aniqlashlarini bildirishnomani yuborayotgan veb-sayt bilan bog'laydi.
Microsoft ushbu imkoniyatni 2-noyabrda e'lon qilingan texnik e'lonida, mualliflari Rob Franco va Lu Huang tomonidan batafsil bayon qildi. O'zgarish brauzer bildirishnomalari ruxsatlaridagi takrorlanuvchi zaiflikni hal qiladi: bitta aldovchi tasdiq hujumchilarga foydalanuvchilarni qayta-qayta firibgar sahifalarga jalb qilish imkonini beradi, hatto asl veb-sayt yopilgandan keyin ham.
Hujumchilar tashrif buyuruvchilarni aldovchi ko'rsatmalar, jumladan "Ruxsat berish" tugmasini bosish robot emasligini isbotlaydi, degan da'volar orqali bildirishnomalarni yoqishga undaydi. Ruxsat berilgandan so'ng, zararli veb-saytlar xavfsizlik ogohlantirishlarini taqlid qiluvchi xavotirli xabarlarni yuborishi mumkin. Ushbu bildirishnomalarni tanlash foydalanuvchilarni shoshilinchlik va qo'rquvni sun'iy ravishda yaratish uchun mo'ljallangan qo'rqitish sahifalariga yuboradi.
Ushbu doimiy kirish modeli AI tomonidan yaratilgan kontent va zararli push-bildirishnomalar bilan bog'liq kampaniyalarda kuzatilgan, bu yerda aldovchi nashr foydalanuvchilarni takroriy bildirishnoma obunalariga yo'naltiradi. Brauzer ruxsatining o'zi potentsial qurbonlarga qaytishning qayta ishlatiladigan yo'liga aylanadi.
Microsoft ushbu bog'liqlikni Scareware blocker orqali yuborilgan hisobotlarni ko'rib chiqish jarayonida aniqladi. Ko'plab aniqlangan firibgarlik sahifalari veb-sayt bildirishnomalaridan kelib chiqqan, bu esa alohida manzillarni bloklash takroriy ta'sir manbasini yo'q qilmasligini ko'rsatdi.
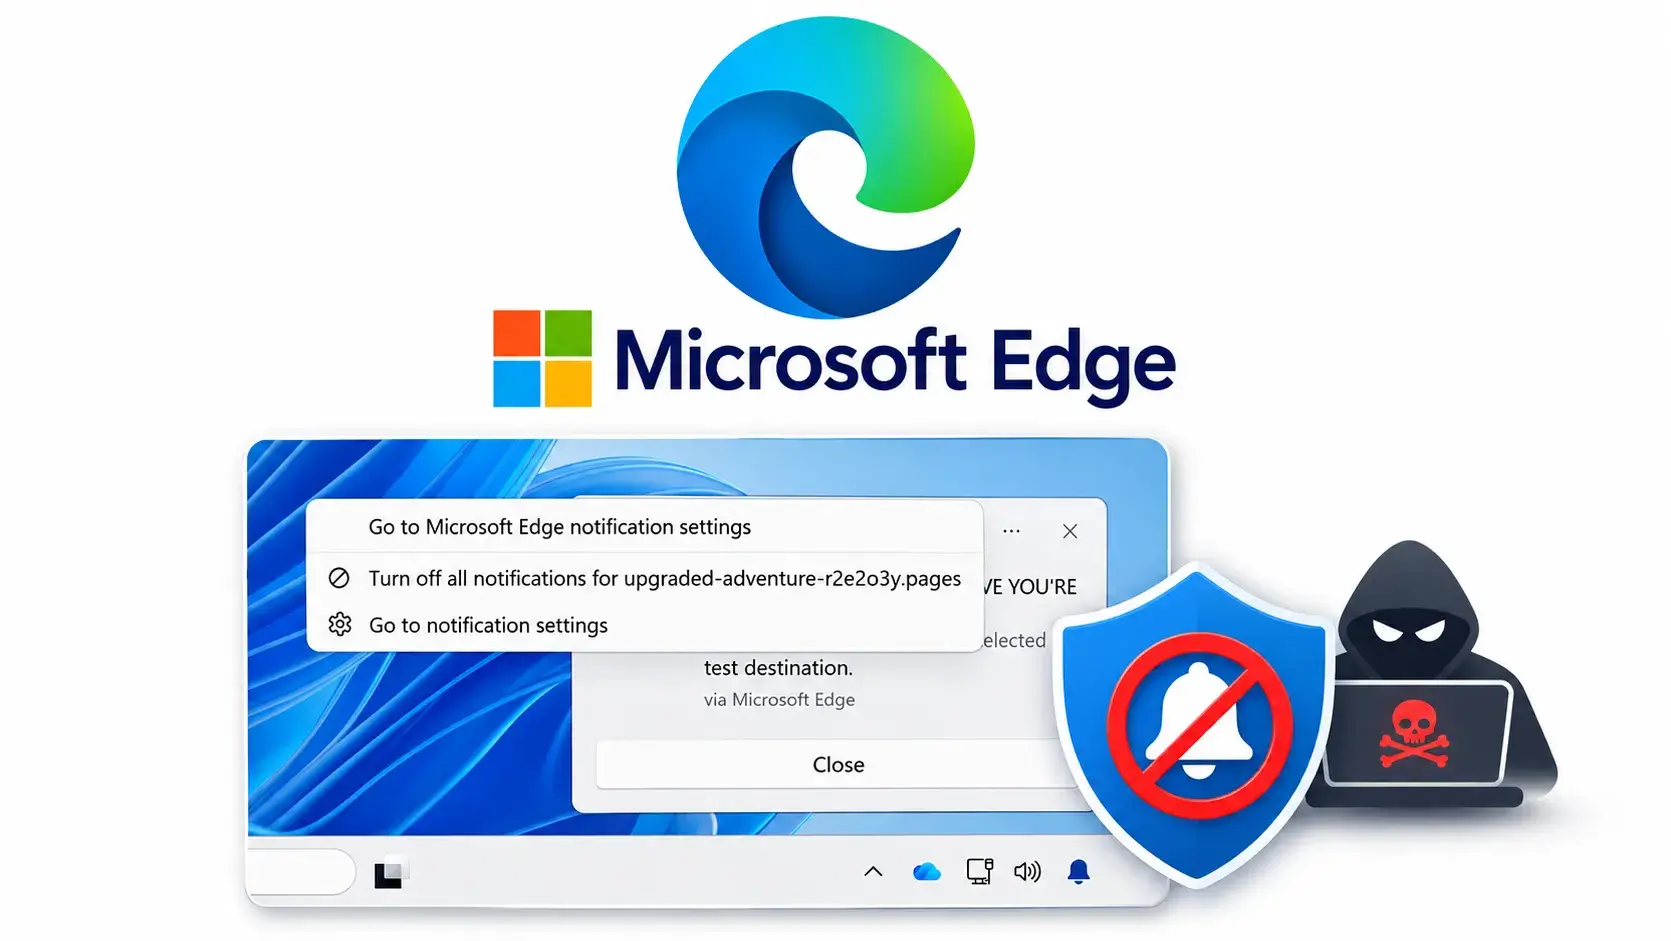
Bezovta qiluvchi sayt uchun bildirishnomalarni o'chirish uchun "..." menyusidan foydalaning. (Manba: Windows)
Yangilangan xatti-harakat bilan, SmartScreen yoki Scareware blocker tomonidan aniqlangan firibgarlik Edge ushbu firibgarlikni bildirishnoma yuboruvchisi bilan bog'laganda avtomatik ravishda bildirishnomalarni o'chirishni ishga tushiradi. Aralashuv joriy firibgarlik sahifasini to'xtatish o'rniga, asl veb-saytning bildirishnoma kirishiga qaratiladi.
Keyingi brauzer ishga tushirilishida Edge harakatni tushuntiruvchi ma'lumot panelini ko'rsatadi. Foydalanuvchilar Edge Sozlamalarida bloklangan veb-saytlarni tekshirishlari va agar qaror noto'g'ri deb hisoblasalar, bildirishnomalarni qayta tiklashlari mumkin. Bu noto'g'ri ijobiy natijalar uchun tiklanish yo'lini saqlaydi.
Ushbu yondashuv kengroq brauzer himoyalari, jumladan Chrome'ning suiiste'mol qilinadigan bildirishnomalarga qarshi nazorati va soxta antivirus veb-saytlarini aniqlash uchun AI asosidagi aniqlash bilan birga ishlaydi. Biroq, Edge'ning e'lon qilingan mexanizmi aniqlangan firibgarlik manzilini bildirishnoma ruxsatlarini majburlash bilan maxsus bog'laydi.
Edge endi bildirishnoma ruxsat so'rovlari uchun hisobot berish variantini o'z ichiga oladi. Foydalanuvchilar "Bloklash" yonidagi menyuni bosib, "Bloklash va hisobot berish" ni tanlashlari mumkin, bu esa so'ralgan URL va aldovchi sahifaning skrinshotini yuboradi. Ushbu hisobotlar SmartScreen'ga suiiste'mol qilinadigan bildirishnomalarni qabul qilishdan oldin dalillarni to'plashga yordam berishi mumkin.
Microsoft Scareware blocker har kuni o'n minglab foydalanuvchilarni to'g'ridan-to'g'ri himoya qilishini va SmartScreen orqali ulashilgan ma'lumot millionlab boshqalarga qo'shimcha himoya taqdim etishini ta'kidlaydi. Foydalanuvchilar shuningdek, bildirishnomadagi uch nuqtali menyudan foydalanib, keraksiz bildirishnomalarni qo'lda o'chirishlari mumkin, bu esa ularni qo'shimcha firibgarlik oynalariga olib borishi mumkin bo'lgan aldovchi ogohlantirish tugmalaridan qochishga yordam beradi.
SOC'ingizga hodisalarni tez to'xtatish uchun ogohlantirish kontekstini bering. 16K SOC'dan tahdid ma'lumotlarini integratsiya qiling.
Microsoft Edge now automatically turns off website notifications linked to detected scams, cutting off a persistent delivery channel for fake antivirus warnings and deceptive security alerts. Introduced with Edge 156 in October, the protection links Microsoft Defender SmartScreenand Scareware blocker detections to the website sending the notification.
Microsoft detailed the capability in its November 2 technical announcement, authored by Rob Franco and Lu Huang. The change addresses a recurring weakness in browser notification permissions: one misleading approval can let attackers repeatedly lure users back to fraudulent pages, even after the original website closes.
Attackers persuade visitors to enable notifications through deceptive instructions, including claims that clicking “Allow” proves they are not robots. Once permission is granted, malicious websites can deliver alarming messages impersonating security warnings. Selecting those notifications sends users to scareware pages designed to manufacture urgency and fear.
This persistent access model has appeared in campaigns involving AI-generated content and malicious push notifications, where deceptive publishing funnels users into recurring notification subscriptions. The browser permission itself becomes a reusable route back to potential victims.
Microsoft identified the connection while reviewing reports submitted through Scareware blocker. Many detected scam pages originated from website notifications, revealing that blocking individual destinations did not necessarily eliminate the source of repeated exposure.
Use the “…” menu to turn off notifications for an annoying site. (Source: Windows)
With the updated behavior, a scam detected by either SmartScreen or Scareware blocker triggers automatic notification disabling when Edge associates that scam with a notification sender. The intervention targets the originating website’s notification access rather than merely interrupting the current scam page.
On the next browser startup, Edge displays an information bar explaining the action. Users can inspect blocked websites in Edge Settings and restore notifications if they believe the decision was incorrect. This preserves a recovery path for false positives.
The approach complements wider browser defenses, including Chrome’s controls against abusive notifications and AI-based detection of fake antivirus websites. However, Edge’s announced mechanism specifically links a detected scam destination to enforcing notification permissions.
Edge now includes a reporting option for notification permission requests. Users can click the menu next to “Block” and choose “Block and report” to submit the requesting URL along with a screenshot of the misleading page. These reports can help SmartScreen gather evidence before it receives abusive notifications.
Microsoft states that the Scareware blocker directly protects tens of thousands of users daily, and the intelligence shared through SmartScreen provides additional protection to millions more. Users can also manually turn off unwanted notifications by using the three-dot menu on the notification, which helps them avoid deceptive alert buttons that might lead to additional scam windows.
Give your SOC the alert context to stops incidents quickly.Integrate Threat Intel from 16K SOCs.