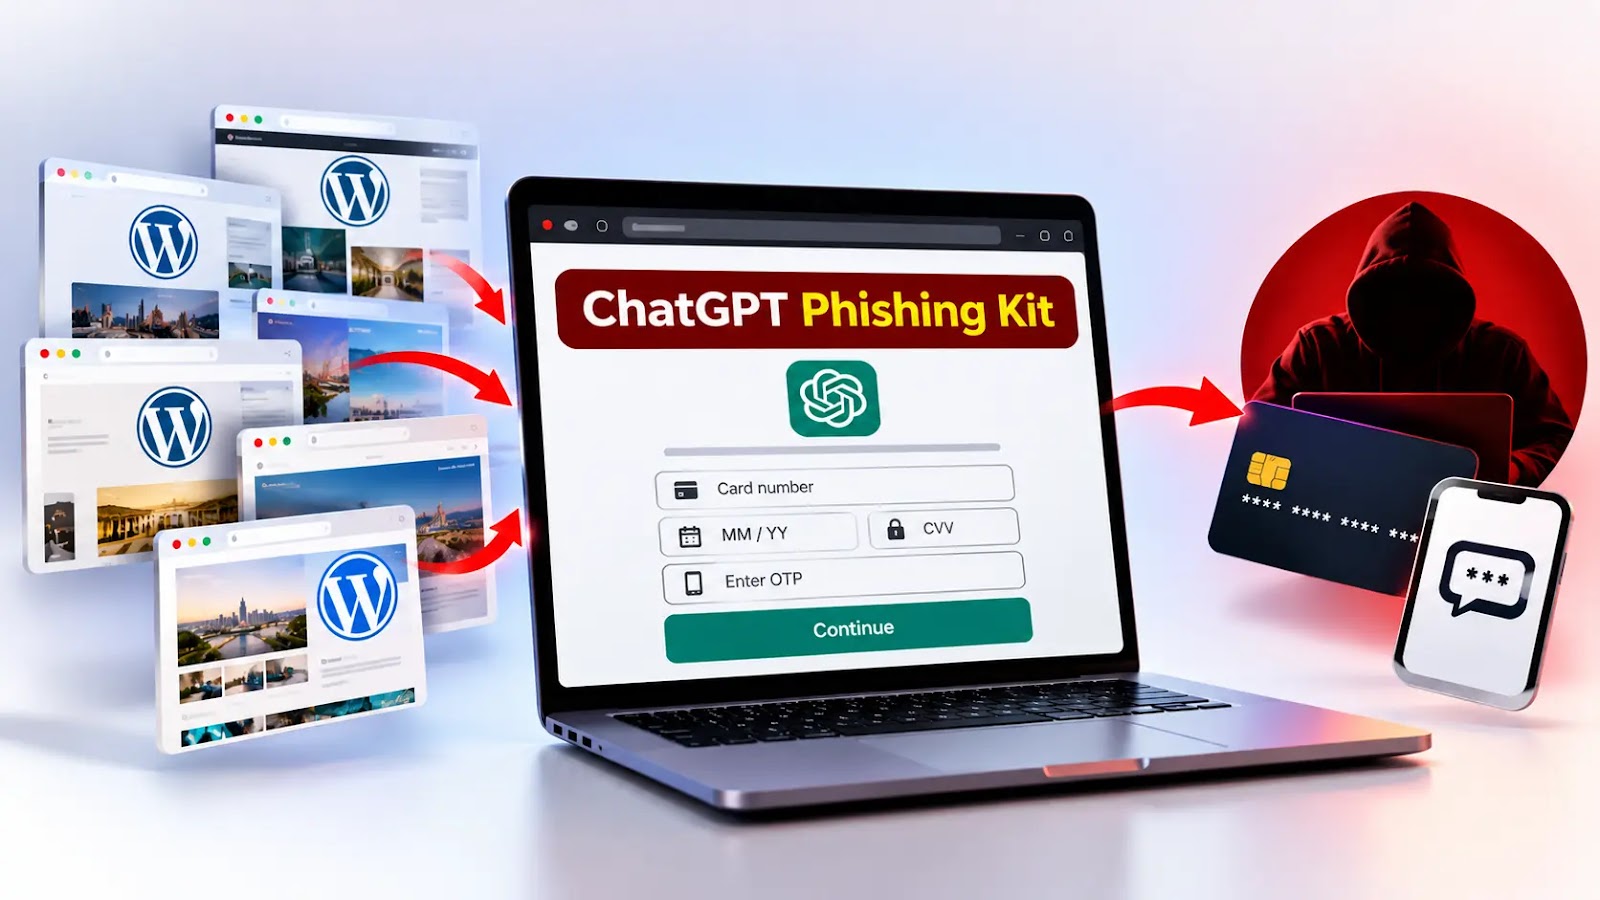
OpenAI ni taqlid qiluvchi fishing kampaniyasi bir martalik WordPress saytlaridan va hujumchilarning jonli nazoratidan foydalanib, to'lov kartasi ma'lumotlarini o'g'irlash va ehtimol bir martalik parollarni qo'lga kiritish maqsadida ishlamoqda. Soxta ChatGPT Plus hisob-kitob elektron pochtalari obuna to'lovlari muvaffaqiyatsiz bo'lganini ogohlantirib, qabul qiluvchilarni soxta to'lov sahifalariga yo'naltiradi, bu yerda operatorlar jabrlanuvchining keyingi qadamini nazorat qiladi. Operatsiya infratuzilma aylanishi bilan interaktiv […]
A phishing campaign impersonating OpenAI is using disposable WordPress websites and live attacker oversight to steal payment card details and potentially capture one-time passwords. Fraudulent ChatGPT Plus billing emails warn that subscription payments have failed, directing recipients to counterfeit checkout pages where operators control the victim’s next step. The operation combines infrastructure churn with interactive […] The post New ChatGPT Phishing Kit Uses Rotating WordPress Websites to Steal Payment Details and OTPs appeared first on GBHackers Security | #1 Globally Trusted Cyber Security News Platform.