Sizning jamoangiz har qachongidan ko'proq zaifliklarni bartaraf etmoqda, ammo buzilish xavfi deyarli o'zgarmagan. Siz hujumchilar hech qachon foydalanmasligi mumkin bo'lgan ta'sirlarga juda ko'p vaqt va kuch sarflayapsiz, yuqori xavfli ta'sirlar esa navbatda kutib qolmoqda. Gartner® ta'sirni ustuvorlashtirish bo'yicha hisobotida aytilishicha, zaifliklarning 10% dan kamrog'i foydalaniladi, ammo aksariyati shoshilinch deb hisoblanadi. Hisobotda shuningdek, CVSS ballari haqiqiy foydalanish yoki biznes ta'sirini bashorat qilmasligi ta'kidlanadi.
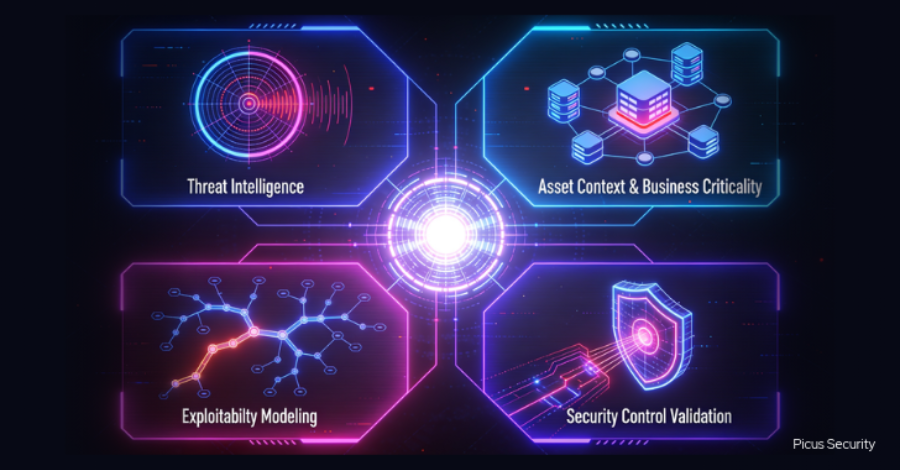
Gartner bashorat qilishicha, 2028-yilga kelib, tahdid razvedkasi, aktiv konteksti, foydalanish mumkinligini modellashtirish va xavfsizlik nazorati tekshiruvi yordamida ta'sirlarni ustuvorlashtiradigan tashkilotlar, asosan CVSS asosidagi zaiflik ustuvorlashtirishiga tayanadigan tengdoshlariga nisbatan buzilish ehtimolini kamida 70% ga kamaytiradi. Keling, har bir element qanday ishlashini va Picus Platformasi to'rttasini ham amaliyotga qanday joriy etishini ko'rib chiqamiz.
Jiddiylik asosidagi ustuvorlashtirish mantiqiy edi. Keyin esa emas.
Jiddiylik asosidagi ustuvorlashtirish u yaratilgan davr uchun to'liq mantiqiy javob edi: statik hujum yuzasi, kam dushman vositalari va ochilish hajmidan oshib ketadigan bartaraf etish quvvati. To'satdan bu dunyo yo'qoldi. Korxonalar har yili bulut, SaaS, identifikatsiya va ta'minot zanjiri modalliklari bo'yicha o'n minglab yangi zaifliklarga duch kelmoqda va AI foydalanishdan foydalanishgacha bo'lgan vaqtni haftalar yoki oylardan soatlarga qisqartirdi.
Gartner jamoalar nima uchun hali ham jiddiylikka tayanishini ochiq aytadi va bu xabardorlikning yetishmasligi emas. Aslida:
- eski metrikalar
- muvofiqlik bosimi va
- parchalanib ketgan egalik
barchasi tekshiriladigan narsani haqiqatan ham ta'sirli narsadan ustun qo'yadi.
Natijada keng tarqalgan ustuvorlashtirish falaji yuzaga keladi, muhim resurslar bartaraf etish faoliyatiga yo'naltiriladi, ammo buning evaziga o'lchanadigan xavf kamayishi deyarli kuzatilmaydi.
Aqlli yo'l — haqiqiy ma'noda xavf asosidagi zaiflik boshqaruvini amalga oshirish: muvaffaqiyatni siz yopgan gipotetik zaifliklar bilan emas, balki siz kamaytirgan foydalanish mumkin bo'lgan ta'sirlar bilan o'lchash.
To'rt element va har biri javob beradigan savol
Gartner tizimi to'rtta ustunga tayanadi va ularning qiymati faqat birgalikda qo'shilganda namoyon bo'ladi. Albatta, bir yoki ikkitasini amaliyotga joriy etish sizga bosqichma-bosqich yutuqlar keltiradi, ammo to'rttasini birlashtirish ta'sir oynalari va bartaraf etish charchog'ini sezilarli darajada kamaytiradi.
Har bir element ta'sir haqida alohida savolga javob beradi:
Ta'sir shoshilinch bartaraf etishni faqat to'rtta javob birlashganda talab qiladi.
Model doimiy tahdid ta'sirini boshqarish (CTEM) ning ustuvorlashtirish va tekshirish bosqichlari bilan bevosita mos keladi: bartaraf etish faqat ustuvorliklar kontekstda tekshirilgandan keyin safarbar qilinadi.
1-element: Tahdid razvedkasi
Tahdid razvedkasi dushmanning nuqtai nazarini ustuvorlashtirishga kiritadi va qaysi ta'sirlarni hujumchilar haqiqatan ham foydalanayotganini ko'rsatadi. Haqiqiy muhitlarda ko'plab yuqori jiddiylikdagi zaifliklar hech qachon foydalanilmaydi. Hujumchilar tez-tez o'rtacha baholangan zaifliklarni qurollantiradi, chunki ular foydalanish osonroq, keng tarqalgan tizimlarga ta'sir qiladi yoki ishonchli foydalanish mumkin. O'tmishdagi foydalanish dalillari jamoalarga bartaraf etish sa'y-harakatlarini navbatning kichikroq, yuqori xavfli qismiga yo'naltirishga yordam beradi.
Bu yerda operatsion qiyinchilik — tezlik. Sizning jamoangiz bu razvedkani kampaniya sizning muhitga yetib kelishidan oldin nima sinash va tuzatish kerakligini hal qilish uchun ishlatishi kerak. Tahdid e'lon qilinganidan sinash va bartaraf etishgacha bo'lgan vaqtni kuzating.
2-element: Aktiv konteksti va biznes muhimligi
Foydalanish mumkin bo'lgan zaiflik muhim biznes funksiyalarini qo'llab-quvvatlaydigan, tartibga solinadigan ma'lumotlarni qayta ishlaydigan yoki yuqori qiymatli tizimlarga oson o'tish yo'lini ta'minlaydigan aktivga ta'sir qilganda moddiy xavfli bo'ladi. Aktiv kontekstsiz ustuvorlashtirish barcha aktivlarni teng deb hisoblaydi va e'tibor osongina past ta'sirli tizimlarga siljishi mumkin, toj-javohir ta'sirlari esa xuddi shu navbatda kutib qoladi.
Bu kontekst allaqachon aksariyat jamoalar egalik qiladigan vositalarda mavjud: skanerlar, CMDBlar, bulut xavfsizlik platformalari va identifikatsiya tizimlari. Amaliy ish — uni birlashtirish va dolzarb saqlash, shunda uning ta'siri aktivni bugungi kunda himoyalangan holatda aks ettiradi, inventarda ko'rinadigan holatda emas.
3-element: Foydalanish mumkinligini modellashtirish
EPSS kabi foydalanish bashorat modellari zaiflikning foydalanish ehtimolini foydalanish murakkabligi, komponent tarqalishi va ochilishdan foydalanishgacha bo'lgan muddatlar kabi naqshlarga asoslanib baholaydi. Bu modellar tahdid razvedkasini to'ldiradi va yashirin va davom etadigan xavflarni yuzaga chiqaradi: foydalanish keng kuzatilishidan oldin statistik jihatdan foydalanish ehtimoli yuqori bo'lgan ta'sirlarni aniqlashga yordam beradi va jamoalarni reaktivdan oldindan ko'ra oladigan yoki hatto proaktiv pozitsiyaga o'tkazadi.
Statistik ehtimollik umumiy dunyoni tasvirlaydi, sizning tashkilotingizning noyob muhitini emas. EPSS qayerdadir foydalanish ehtimoli yuqori bo'lgan narsaga ishora qiladi; faqat tekshirish bu yerda va hozir nima foydalanish mumkinligini isbotlaydi. Foydalanish mumkinligini modellashtirish yakuniy hukm emas, balki tekshirishni oziqlantiradigan filtr sifatida eng yaxshi ishlaydi.
Gartnerning to'liq hisoboti EPSS, KEV va shunga o'xshash modellar tahdid razvedkasi va nazorat tekshiruvi bilan qanday vaznlanishi kerakligini chuqurroq o'rganadi. Ta'sirni ustuvorlashtirish bo'yicha Gartner hisobotini yuklab oling va to'liq tahlilni o'qing.
4-element: Xavfsizlik nazorati tekshiruvi
Bu aksariyat dasturlarda yetishmayotgan element. Xavfsizlik nazorati tekshiruvi har bir ta'sirni allaqachon joylashtirilgan himoyalar bilan baholaydi: segmentatsiya, oxirgi nuqta himoyasi, aniqlash qamrovi va identifikatsiya nazoratlari.
Muhim ko'rinadigan ta'sir sizning mavjud himoyalaringiz ortida amalda yetib bo'lmas bo'lishi mumkin, kamroq muhim bo'lgan, yomon kuzatiladigan aktivdagi ta'sir esa o'z ballidan ancha yuqori xavfga ega bo'lishi mumkin. Nazorat kontekstini e'tiborsiz qoldirish, Gartner ogohlantirishicha, xavfni tizimli ravishda ortiqcha baholashga va undan keyin keladigan behuda bartaraf etish sa'y-harakatlariga olib keladi.
Sinash hujumchilar sizning maxsus muhitda bugun ta'sirni haqiqatan ham foydalanishi mumkinligini ko'rsatadi. Gartner bu qobiliyat dushman ta'sirini tekshirish usullari bilan erishish mumkinligini ta'kidlaydi: foydalanish mumkinligini dalil bilan isbotlash, sinash xavfsiz bo'lgan joyda haqiqiy hujum ijrosi orqali va aktivlarga tegib bo'lmaydigan joyda joylashtirilgan nazoratlar bilan hujum zanjiri tahlili orqali.
Picus to'rtta elementni qanday qilib yagona tsiklga birlashtiradi
Bu yerda qismlar yig'indisi haqiqatan ham kattaroq, ammo to'rtta element faqat birgalikda baholanganda to'liq qiymatini beradi. Bu, ajablanarli emas, aksariyat tashkilotlar zaiflik boshqaruvi ta'sir boshqaruviga o'sib borayotganda qiyinchilikka duch keladigan joy. Nima uchun? Chunki aksariyat tashkilotlarda tahdid razvedkasi bir jamoada, aktiv konteksti boshqasida, foydalanish ballari skanerdadir va nazorat samaradorligi faqat davriy baholashlarda ko'rinadi. To'rtta kirish to'rtta joyda bitta qarorga olib kelmaydi.
Picus 2026 Gartner® Adversarial Exposure Validation bo'yicha bozor qo'llanmasida tilga olingan sotuvchilar orasida. Picus Platformasi to'rtta elementni doimiy tsiklda birlashtiradi: Aniqlash, Tekshirish, Ustuvorlashtirish va Safarbar qilish.
Platforma har bir elementga qanday mos kelishi:
Xavfsizlik nazorati tekshiruvi yaqinroq ko'rib chiqishni talab qiladi, chunki dalil boshqa uchta elementni taxminlardan qarorlarga aylantiradi. Picus Breach and Attack Simulation platformadagi uchta tekshirish usulidan biridir.
- Picus Autonomous Penetration Testing haqiqiy foydalanish yo'llarini yetib boradigan ishlab chiqarish aktivlariga qarshi ishlatadi va qaysi biri sizning muhim tizimlaringizga olib borishini isbotlaydi.
- Picus Exposure Validation har bir CVE-ni hujumchi foydalanishi kerak bo'lgan usullarga ajratadi va har bir qadamni shu aktivdagi mavjud nazoratlar bilan sinaydi, hech qanday foydalanish ishga tushirilmaydi, shuning uchun hatto jonli sinab bo'lmaydigan aktivlar ham dalil bilan tasdiqlangan hukm oladi.
Birgalikda bu uchta tekshirish usuli har bir ta'sirga bitta tushuntiriladigan, tashkilotga xos reyting beradi.
Yaxshi natija qanday ko'rinadi: O'zgarishni o'lchash
Agar ustuvorlashtirish ishlayotgan bo'lsa, siz buni uchta joyda ko'rishingiz kerak: sizning nazoratlaringiz yaxshiroq ushlab turadi, siz tezroq javob berasiz va jamoangiz muhim bo'lgan ta'sirlarga vaqt sarflaydi, muhim bo'lmaganlarga emas.
Mijozlarimiz hisobot berayotgan narsalar:
- Picusni joriy etgandan keyin uch oy ichida ularning xavfsizlik nazoratlari oldingiga nisbatan taxminan ikki baravar ko'proq hujumlarni bloklaydi yoki aniqlaydi.
- Yangi tahdidlarga javob berish vaqti 89% ga qisqaradi.
- Yuqori va muhim zaifliklar bo'yicha o'tkazib yuborilgan bartaraf etish muddatlari 92% ga kamayadi, chunki navbat endi faqat foydalanish mumkinligi isbotlangan ta'sirlarni o'z ichiga oladi.
Bir mijoz muhim chipta navbatini 98% ga qisqartirdi. Va to'liq tsikl — yangi tahdid yoki o'zgarish aniqlanganidan haqiqiy tekshirilgan natijalar to'g'ri jamoaga yetib kelishigacha — olti soatdan kamroq vaqt oladi.
2026-yilgi Validation Summit'dagi CISO buni oddiy qilib aytdi: Jiddiylik balli saralash uchun foydali yorliq bo'lsa-da, aqlli strategiya — sizning biznesingizga haqiqatan ham zarar yetkazishi mumkin bo'lgan hujum yo'llarini yopishdir. Yuqoridagi raqamlar buni tasdiqlaydi.
Ta'sirni ustuvorlashtirish — bu xavf qarori. Uni dalil bilan qabul qiling.
Gartner ta'sirni ustuvorlashtirishni xavf qarori sifatida ta'riflaydi va biz rozi. Har bir to'rtta element uning bir qismini javob beradi: tahdid razvedkasi ta'sir hujumchi uchun muhimmi yoki yo'qligini aytadi, aktiv konteksti bu sizga qancha turishini aytadi, foydalanish mumkinligini modellashtirish bu qanchalik ehtimol ekanligini aytadi va xavfsizlik nazorati tekshiruvi bu bu yerda haqiqatan ham sodir bo'lishi mumkinligini aytadi.
Picus Platformasi to'rttasini bitta doimiy tsiklda ishlatadi, shuning uchun har bir ta'sir sizning kengashingiz va auditorlaringizga himoya qilishingiz mumkin bo'lgan qaror bilan tugaydi: shuning uchun siz uni tuzatishingiz, yumshatishingiz yoki dalil bilan qabul qilishingiz mumkin.
Amaliyotda tekshirilgan ustuvorlashtirishni ko'rishga tayyormisiz? Demo so'rang va o'zingizning CVE-laringizdan biri yangi skaner topilmasidan to'g'ri javobga, dalil bilan tasdiqlangan holda o'tishini kuzating.
Eslatma: Bu maqola Picus Security'dagi Xavfsizlik tadqiqot muhandisi Sila Ozeren Hacioglu tomonidan yozilgan.
Your team is remediating more vulnerabilities than ever, yet your breach risk has barely changed. You’re spending too much time and effort on exposures attackers may never exploit, while higher-risk exposures sit, waiting in the queue. Gartner®’s report on exposure prioritization states that fewer than 10% of vulnerabilities are exploited, yet most are treated as urgent. The report also argues that CVSS scores alone do not predict actual exploitation or business impact.
Gartner predicts that by 2028, organizations that prioritize exposures using threat intelligence, asset context, exploitability modeling, and security control validation will reduce breach likelihood by at least 70% compared to their peers relying primarily on CVSS-based vulnerability prioritization. Let’s break down how each element works, and how the Picus Platform puts all four into practice.
Severity-based prioritization made sense. Then it didn't.
Severity-driven prioritization was an entirely rational response for the era it was built in: a static attack surface, scarce adversary tooling, and remediation capacity that exceeded disclosure volume. Suddenly, that world is gone. Enterprises face tens of thousands of new vulnerabilities a year across cloud, SaaS, identity, and supply chain modalities, and AI has compressed time-to-exploit from weeks or months to hours.
Gartner is candid about why teams still anchor on severity, and it’s not a lack of awareness. In fact:
- legacy metrics
- compliance pressure, and
- fragmented ownership
all reward what’s auditable over what’s legitimately impactful.
The result is widespread prioritization paralysis, with significant resources being funneled into remediation activity, but with remarkably little measurable risk reduction to show for it.
The smarter path is performing risk-based vulnerability management in its truest sense:measuring success by the exploitable exposures you’ve reduced, not the hypothetical vulnerabilities you’ve closed.
The four elements, and the question each one answers
Gartner’s framework rests on four pillars, and their value emerges only when added together. Sure, operationalizing one or two will bring you incremental gains, but integrating all four delivers significant reductions in both exposure windows and remediation fatigue.
Each element answers a distinct question about an exposure:
An exposure deserves urgent remediation only when all four answers converge.
The model aligns directly with the prioritization and validation stages of continuous threat exposure management (CTEM): remediation is mobilized only after priorities are validated in context.
Element 1: Threat Intelligence
Threat intelligence brings the adversary’s perspective into prioritization by showing which exposures attackers are actually exploiting. In real-world environments, many high-severity vulnerabilities are never exploited. Attackers frequently weaponize moderately rated vulnerabilities because they are easier to exploit, affect widely used systems, or can be exploited reliably. Past exploitation evidence helps teams focus their remediation efforts on a smaller, higher-risk subset of the backlog.
The operational challenge here is speed. Your team needs to use that intelligence to decide what to test and fix before a campaign reaches your environment. Track the time it takes to go from threat publication to testing and remediation.
Element 2: Asset Context and Business Criticality
An exploitable vulnerability becomes materially risky when it affects an asset that supports critical business functions, processes regulated data, or provides an easy pivot to higher-value systems. Without asset context, prioritization treats all assets as equal, and attention can easily drift to low-impact systems while crown-jewel exposures wait in the same queue.
This context already lives in tools most teams own: scanners, CMDBs, cloud security platforms, and identity systems. The practical work is to both unify it and keep it current, so its impact reflects the asset as it’s defended today, not as it appears in an inventory.
Element 3: Exploitability Modeling
Exploit prediction models such as EPSS estimate how likely a vulnerability is to be exploited, based on patterns like exploit complexity, component prevalence, and disclosure-to-exploitation timelines. These models complement threat intelligence by surfacing latent and lingering risks: helping identify the exposures that are statistically likely to be exploited before exploitation is widely observed, enabling you to shift teams from a reactive to an anticipatory or even proactive stance.
Statistical likelihood describes the world in general, not your organization’s unique environment. EPSS points to what’s probably exploitable somewhere; only validation proves what is exploitable here and now. Exploitability modeling works best as a filter that feeds validation, not as a final verdict.
Gartner’s full report goes deeper into how EPSS, KEV and similar models should be weighted against threat intelligence and control validation. Download the Gartner report on exposure prioritization to read the complete analysis.
Element 4: Security Control Validation
This is the element most programs are missing. Security control validation evaluates each exposure against the defenses already deployed around it: segmentation, endpoint protection, detection coverage, and identity controls.
An exposure that looks critical may be practically unreachable behind your existing defenses, while a less critical one on a poorly monitored asset may carry far more risk than its score suggests. Ignoring control context, Gartner warns, leads to systematic overestimationof riskand the wasted remediation efforts that follow it.
Testing shows whether attackers can realistically exploit an exposure in your specific environment today. Gartner notes this capability can be achieved with adversarial exposure validation techniques: proving exploitability with evidence, through live attack execution where testing is safe, and attack-chain analysis against deployed controls where assets can’t be touched.
How Picus Operationalizes All Four Elements into a Single Loop
The sum here is indeed greater than its parts, but the four elements only deliver their full value when evaluated together. This is, not surprisingly, where most organizations struggle as vulnerability management grows into exposure management. Why? Because in most organizations, threat intelligence sits with one team, asset context with another, exploitability scores are in a scanner, and control effectiveness only shows up in periodic assessments. Four inputs in four places do not lead to one decision.
Picus is named among the vendors in the 2026 Gartner® Market Guide for Adversarial Exposure Validation. The Picus Platform brings all four elements together in a continuous loop: Discover, Validate, Prioritize, and Mobilize.
Here’s how the platform maps to each element.
Security control validation deserves a closer look, because evidence is what turns the other three elements from assumptions into decisions. Picus Breach and Attack Simulation is one of three validation methods on the platform.
- Picus Autonomous Penetration Testing runs real exploit paths against reachable production assets and proves which ones lead to your critical systems.
- Picus Exposure Validation breaks each CVE into the techniques an attacker must use and tests every step against your existing controls on that asset, with no exploit fired, so even assets you can never test live get an evidence-backed verdict.
Together,these three validation methods give every exposure one explainable, organization-specific rating.
What Good Looks Like: Measuring the Shift
If prioritization is working, you should be able to see it in three places: your controls hold up better, you respond faster, and your team spends its time on the exposures that matter, rather than wasting it on the ones that don’t.
Here’s what our customers are reporting.
- Within three months of deploying Picus, their security controls are blocking or detecting roughly twice as many attacks as before.
- Response time to emerging threats drops by 89%.
- Missed remediation deadlines on high and critical vulnerabilities fall by 92%, because the queue now holds only the exposures proven to be exploitable.
One customer cut their critical ticket backlog by 98%. And the full cycle, from a new threat or change being detected to actual validated findings landing with the right team, runs under six hours.
A CISO at our 2026 Validation Summit put it simply: While a severity score is a useful label for sorting, the smarter strategy is to shut down those attack paths that could actually hurt your business. The numbers above back this up.
Exposure Prioritization Is a Risk Decision. Make It With Evidence.
Gartner frames exposure prioritization as a risk decision, and we agree.
Each of the four elements answers one part of it: threat intelligence tells you whether the exposure matters to an attacker, asset context tells you what it would cost you, exploitability modeling tells you how likely it is to take place, and security control validation tells you whether it could actually happen here.
The Picus Platform runs all four in one continuous loop, so every exposure ends in a decision you can defend to your board and your auditors: so you can fix it, mitigate it, or accept it with proof.
Ready to see validated prioritization in practice?Request a demoand watch one of your own CVEs go from a new scanner finding to the right response backed by evidence.
Note: This article was written by Sila Ozeren Hacioglu, Security Research Engineer at Picus Security.
Found this article interesting? This article is a contributed piece from one of our valued partners. Follow us on Google News, Twitter and LinkedIn to read more exclusive content we post.