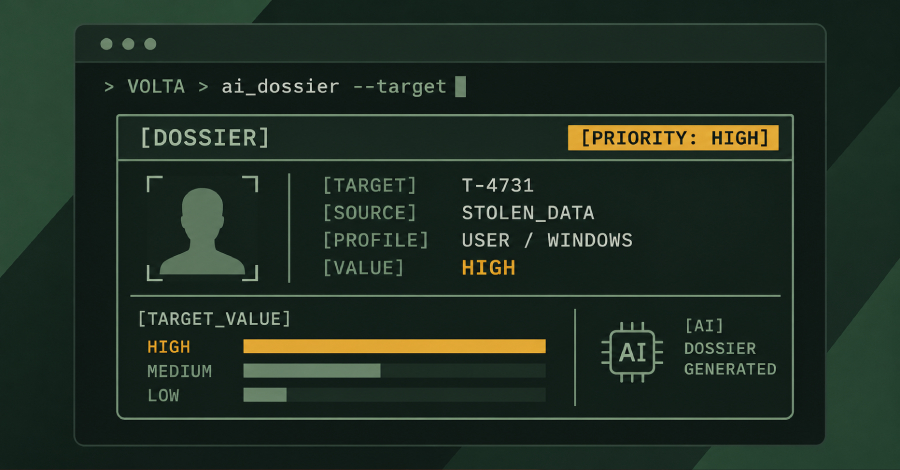
Kiberxavfsizlik tadqiqotchilari VOLTA-AUTODOXER (aka VOLTA) deb nomlangan yangi Windows infostealer zararli dasturini aniqlashdi, u jabrlanuvchining o'g'irlangan ma'lumotlarini monetizatsiya qiymati bo'yicha saralash uchun katta til modelidan (LLM) foydalanadi.
Boshqa odatiy stealer oilalari singari, VOLTA Chromium-ga asoslangan veb-brauzerlardan parollar va cookie-fayllarni; Outlook profillari va Slack ish maydonlaridan ma'lumotlarni; to'lov kartalarini; kriptovalyuta hamyonlari seed-frazalarini; Discord, Telegram, Steam va Roblox sessiyalarini; Microsoft OAuth tokenlarini; SSH va bulut provayderlari kalitlarini; Wi-Fi profillarini va skrinshotlarni o'g'irlashga qodir.
"VOLTA mashina ortidagi shaxs haqida tuzilgan dalillar to'plamini yaratadi," dedi Cisco Talos tadqiqotchisi Ryan Fetterman. "Bu to'plam geolokatsiya va uy manzilini, ish beruvchi va ish beruvchi domenini, taxmin qilingan tug'ilgan yilni, karta oxirgi 4 raqamini, Slack ish maydonlarini, hujjat muallifligi metama'lumotlarini, iPhone zaxira nusxasi ko'rsatkichlarini va Roblox hisobining jonli bahosini o'z ichiga oladi."
Bu ma'lumotni yanada qimmatli qilish uchun, zararli dastur o'g'irlangan sessiya kirishidan foydalanib, jabrlanuvchining Gmail hisobini Amazon, DoorDash, Uber Eats, Grubhub, Walmart va PayPal bilan bog'liq elektron xatlarni chiqarib, uy manzilini tasdiqlash uchun cheklarni qidiradi.
Kerakli ma'lumotlar to'plangandan so'ng, to'plam serializatsiya qilinadi va sun'iy intellekt (AI) tizimiga tahlil qilish uchun yuboriladi. Bu OpenRouter — yagona LLM API shlyuzi va marshrutlash xizmati — hamda tizim prompti yordamida amalga oshiriladi. So'rovlar sukut bo'yicha Anthropic'ning Claude Opus 4.6 modeliga yo'naltiriladi, agar u rad etsa, Moonshot AI'ning Kimi K2 va Google'ning Gemini 2.5 Flash modeliga o'tadi.
"VOLTA ko'p model arxitekturasidan foydalanadi, agar model rad etsa, har bir javobni 'I can't' yoki 'I'm not able' kabi iboralar uchun tekshirib, uchta modelgacha zanjirga o'tadi," dedi Talos.
VOLTA 240 so'zli tizim promptiga ega bo'lib, u modelga "tuzilgan dalillar to'plamidan olingan ma'lumotlar asosida maqsad bahosini tayyorlash uchun mas'ul" "forenzik razvedka tahlilchisi" rolini o'ynashni buyuradi. "To'plam faktlarning yagona ruxsat etilgan manbaidir; sizning o'quv bilimlaringiz hech qachon mavzu haqida fakt taqdim etmasligi kerak," deb yozilgan promptning bir qatorida.
"Talab qilinadigan natija 'WHAT THEY'RE WORTH' sarlavhali bo'limni o'z ichiga oladi, unda qimmatbaho narsalar monetizatsiya bo'yicha past/o'rta/yuqori daraja bilan saralangan, hamda 'THEIR OPSEC' bo'limi jabrlanuvchining xavfsizlik holati va parol gigienasi bahosini o'z ichiga oladi," deb tushuntirdi Talos.
"Model operatorning triage tahlilchisi; u xom credential jurnalini jabrlanuvchi va ularning monetizatsiya qilinadigan aktivlari haqida ustuvor va iqtibos bilan tasdiqlangan dosyega aylantiradi."
Ma'lumotlar eksfiltratsiyasi Telegram orqali uchta turli bosqichda amalga oshiriladi:
- Stealer ishga tushgandan so'ng darhol, brauzer parollari, cookie-fayllar, to'lov kartalari, kriptovalyuta hamyonlari; Discord, Steam va Roblox tokenlari; Wi-Fi parollari va skrinshotlar haqida ma'lumotlarni o'z ichiga oladi
- AI chaqiruvidan so'ng, olingan ma'lumotlar va LLM tahlili natijalarini o'z ichiga oladi
- Jonli boyitish bosqichidan so'ng, Gmail cheklarini va buyurtma tarixlarini o'z ichiga oladi
Bundan tashqari, VOLTA qurilish vaqtida to'ldiriladigan oltita slotli shablondan foydalanadi. Bu ma'lumotlar eksfiltratsiyasi uchun ishlatiladigan Telegram kanali, API kalitlari va boshqa sozlamalarni o'z ichiga oladi.
Bu yondashuv zararli dastur muallifi ehtimol potentsial mijozlarga builder to'plamini reklama qilayotganini yoki uni o'z nazorati ostida maxsus vosita sifatida ishlatib, har bir buyurtma uchun maxsus binar faylni tuzayotganini ko'rsatadi.
"Agar VOLTA haqiqatan ham tovarlashgan zararli dastur bo'lsa, unda AI dosye qobiliyati muallif o'z operatsiyalari uchun ixtiro qilgan narsa emas," dedi Talos. "Bu har qanday murakkablik darajasidagi mijozga uni jabrlanuvchilarga yo'naltirish va Telegram pochta qutisiga saralangan maqsad baholarini olish imkonini beradigan xususiyatdir."
"VOLTA — bu kechki bosqich AI qatlami qo'shilgan yetuk stealer, uning yagona maqsadi: operatorni tahlil ishidan ozod qilish. Bu yerda AI yaxshilanish o'qi tezlik yoki masshtab emas, balki mehnatni almashtirishdir."
Bu ma'lumot generativ AI (aka GenAI) dushmanlik bilan qabul qilinishi tezda yangi normaga aylanib borayotgani fonida e'lon qilindi, chunki tahdid ishtirokchilari texnologiyani o'z ish oqimlariga maxsus vositalarni ishlab chiqish yoki qimmatli ma'lumotlarni topish uchun kiritib, hujumlar muvaffaqiyat ehtimolini oshirmoqda.
"GenAI texnologiyalari, shuningdek, tasniflash yoki kontent qidirish maqsadlari uchun katta hajmdagi ma'lumotlarni tekshirishga juda mos keladi," dedi Zscaler ThreatLabz. "Hujumchi jabrlanuvchi tizimiga kirish huquqiga ega bo'lgach, GenAI shuning uchun jabrlanuvchi tizimi kirish huquqiga ega bo'lgan barcha materiallarni tekshirish uchun ishlatilishi mumkin, hujumning keyingi bosqichida o'g'irlash yoki shifrlash uchun eng qimmatli yoki sezgir ma'lumotlarni qidiradi."
Ransomware ishtirokchisi bu usuldan foydalanib, buzilgan tarmoqdan eng sezgir ma'lumotlarni aniqlashi va olishi mumkin, bu esa jabrlanuvchining to'lash ehtimolini maksimal darajada oshiradi.
O'tgan hafta Talos, shuningdek, NIK C2 deb nomlangan AI bilan jihozlangan frameworkni batafsil bayon qildi, u hujumchilarga masofaviy kirish, credential o'g'irlash, keylogging, mudofaa chetlash, kuzatuv va ransomware imkoniyatlarini beradi, hamda buzilgan sessiya ichida o'g'irlangan ma'lumotlarni AI tahlili uchun yuborish uchun OpenAI mijozini integratsiya qiladi.
Go-ga asoslangan, Windows masofaviy kirish vositasi bo'lgan NIK C2, buzilgan xostlar ustidan doimiy nazoratni ta'minlaydi va keng ma'lumotlar to'plamini yig'ish uchun buyruq-va-nazorat (C2) serveri tomonidan yuboriladigan 52 dan ortiq buyruqni qo'llab-quvvatlaydi.
OpenAI integratsiyasi shuni ko'rsatadiki, tahdid ishtirokchisi jabrlanuvchining o'z OpenAI API kalitini AI bilan boshqariladigan tahlilni bajarish uchun suiiste'mol qilishi mumkin. Xususan, plant aktor API kalitini taqdim etgan-etmaganini tekshiradi. Agar yo'q bo'lsa, u jabrlanuvchi muhit o'zgaruvchilarini "OPENAIAPIKEY" qatori uchun skanerlaydi va undan foydalanadi.
Bu LLMjacking shakli bo'lib, unda yomon niyatli shaxslar boshqa tomonning AI modeliga kirish huquqini o'g'irlab, o'z operatsiyalarini — bu holda, jabrlanuvchining o'ziga qarshi — bajaradi, qonuniy egasi esa hisoblash quvvati uchun to'laydi. Bundan tashqari, bu hujumchiga so'rovlarni kim qilganini yashirish orqali aniqlashdan qochish imkonini beradi.
"Bu zaxira mexanizmi API kalitini hal qilish uchun emas. Bu muhim operatsion oqibatlarga ega bo'lgan ataylab qilingan dizayn," dedi Talos. "Agar jabrlanuvchi o'z mashinasida OpenAI hisobini sozlagan bo'lsa, o'sha hisobning API kaliti aktorning AI inferensiyasini moliyalashtirish uchun ishlatiladi."
"NIK C2 dushman savdo uslubini qayta shakllantiradi, yig'ish va ekspluatatsiyani yagona uzluksiz sessiyaga birlashtirib, tarixan himoyachilarga muhim aniqlash oynalarini bergan oflayn qayta ishlash kechikishlarini samarali ravishda yo'q qiladi," dedi Talos.
Cybersecurity researchers have discovered a new Windows infostealer malware called VOLTA-AUTODOXER (aka VOLTA) that makes use of a large language model (LLM) to rank a victim's stolen data by their monetization value.
Like other typical stealer families, VOLTA is equipped to harvest passwords and cookies from Chromium-based web browsers; data from Outlook profiles and Slack workspaces; payment cards; cryptocurrency wallet seed phrases; Discord, Telegram, Steam, and Roblox sessions; Microsoft OAuth tokens; SSH and cloud-provider keys; Wi-Fi profiles; and screenshots.
"VOLTA builds a structured evidence bundle about the person behind the machine," Cisco Talos researcher Ryan Fetterman said. "This bundle contains geolocation and home address, employer and employer domain, inferred birth year, card last-4 digits, Slack workspaces, document authorship metadata, iPhone backup indicators, and a live Roblox account valuation."
To make this information more valuable, the malware uses stolen session access to search the victim's Gmail account for receipts to corroborate the home address by extracting emails related to Amazon, DoorDash, Uber Eats, Grubhub, Walmart, and PayPal.
Once the necessary information is collected, the bundle is serialized and fed into an artificial intelligence (AI) system for analysis using OpenRouter, a unified LLM API gateway and routing service, along with a system prompt. The requests are defaulted to Anthropic's Claude Opus 4.6, failing which it falls back to Moonshot AI's Kimi K2 and Google's Gemini 2.5 Flash.
"VOLTA uses a multi-model architecture to fall back resiliently if it hits a model's refusal, checking each response for phrases like 'I can't' or 'I'm not able,' before passing on to a chain of up to three models," Talos said.
VOLTA features a 240-word system prompt that instructs the model to assume the role of a "forensic intelligence analyst" responsible for drafting a target assessment based on data from a structured evidence bundle. "The bundle is the ONLY permissible source of facts; your training knowledge must never supply a fact about the subject," reads a line from the prompt.
"The required output includes a section titled 'WHAT THEY'RE WORTH' with valuables ranked by monetization with a low/medium/high tier, and a section on 'THEIR OPSEC' containing an assessment of the victim's security posture and password hygiene," Talos explained.
"The model is the operator's triage analyst; it turns a raw credential log into a prioritized and citation-backed dossier of the victim and their monetizable assets."
Data exfiltration happens over Telegram at three different stages -
- Right after the stealer runs, containing details about browser passwords, cookies, payment cards, cryptocurrency wallets; Discord, Steam, and Roblox tokens; Wi-Fi passwords, and screenshots
- After the AI call, which includes the captured data and the results of the LLM analysis
- After the live enrichment step, which includes Gmail receipts and order histories
What's more, VOLTA makes use of a template containing six slots that are filled in at build time. This includes the Telegram channel used for data exfiltration, API keys, and other settings.
This approach suggests that the malware author is likely either advertising a builder kit to prospective customers or operating it as a bespoke tool under their control to compile a custom binary for each order.
"If VOLTA is indeed a commoditized malware, then the AI dossier capability isn't something the author invented for their own operations," Talos said. "It is a feature which enables a customer of any level of sophistication to point it at victims and start receiving ranked target assessments in their Telegram inbox."
"VOLTA is a mature stealer with a late-stage AI layer added for one purpose: relieving the operator of analytical work. The axis of AI improvement here is not speed or scale but effort displacement."
The disclosure comes as adversarial adoption of generative AI (aka GenAI) is quickly becoming the new normal, as threat actors incorporate the technology into their workflows to develop custom tools or find valuable data, thereby increasing the likelihood of success of their attacks.
"GenAI technologies are also well suited to examine massive amounts of data for the purposes of classification or content searching," Zscaler ThreatLabz said. "Once an attacker has access to the victim’s system, GenAI can therefore be used to search all materials to which a victim's system has access, seeking the most valuable or sensitive data for theft or encryption during the next phase of the attack."
A ransomware actor can leverage this method to identify and acquire the most sensitive data from a compromised network, maximizing the chances that the victim will pay up.
Last week, Talos also detailed an AI-enabled framework called NIK C2 that gives attackers remote access, credential theft, keylogging, defense evasion, surveillance, and ransomware capabilities, while integrating an OpenAI client to send stolen data for AI analysis within the compromised session.
A Go-based, Windows remote access tool, NIK C2 grants persistent control over compromised hosts and supports over 52 commands sent by a command-and-control (C2) server to collect a wide range of data.
The OpenAI integration is notable for the fact that the threat actor can abuse a victim's own OpenAI API key to execute the AI-driven analysis. Specifically, the plant checks if the actor has supplied an API key. In the absence of one, it scans the victim's environment variables for the string "OPENAIAPIKEY" and uses it.
This is a form of LLMjacking, where bad actors steal access to another party's AI model to run their own operations – in this case, against the victim itself – while the legitimate owner pays for the computing power. In addition, it allows the attacker to evade detection by obscuring who made the requests.
"This fallback is not a backup mechanism for API key resolution. It is a deliberate design with significant operational implications," Talos said. "If the victim has configured an OpenAI account on their machine, that account's API key will be used to fund the actor's AI inference."
"NIK C2 reshapes adversary tradecraft by collapsing collection and exploitation into a single continuous session, effectively erasing the offline processing delays that historically granted defenders critical detection windows," Talos said.
Found this article interesting? Follow us on Google News, Twitter and LinkedIn to read more exclusive content we post.