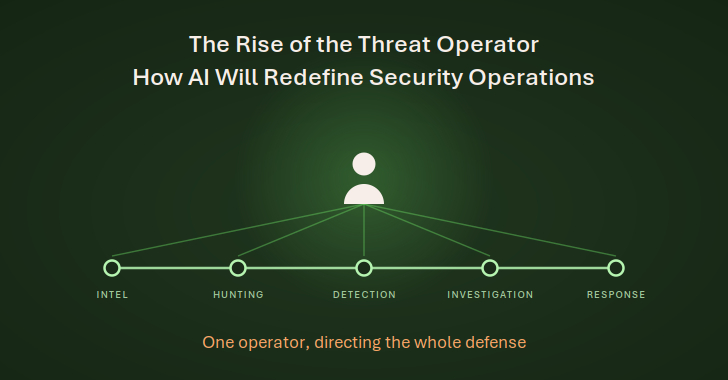
AI xavfsizlik tahlilchisining ishini an'anaviy tarzda belgilab kelgan ko'plab vazifalarni o'z zimmasiga olishni boshlamoqda. Ogohlantirishlarni tekshirish, dalillarni to'plash, turli vositalar bo'yicha faoliyatni korrelyatsiya qilish va javob choralarini bajarish — bular AI tizimlari mustaqil ravishda bajarishi mumkin bo'lgan vazifalarga aylanmoqda. Ushbu imkoniyatlar yetilib borgani sari, xavfsizlik operatsiyalari markazlari (SOC) ishni tashkil etish, qarorlar qabul qilish va tashkilotlarni himoya qilish mas'uliyatini o'z zimmasiga olgan shaxslardan kutiladigan narsalarda jiddiy o'zgarishlarga duch keladi.
Xavfsizlik mutaxassislari uchun bu ancha kengroq rolni egallash imkoniyatidir. AI operatsion yuklamaning ko'proq qismini o'z zimmasiga olgani sari, tahlilchilar alohida ogohlantirishlar va tekshiruvlardan chetga chiqib, butun xavfsizlik hayot sikli bo'yicha himoyani yo'naltirishlari mumkin. Biz bu yangi paydo bo'layotgan rolni Tahdid Operatori deb ataymiz: AI bilan ishlashga moslashgan xavfsizlik mutaxassisi, u biznes xavfini himoya ustuvorliklariga aylantiradi, AI tomonidan boshqariladigan operatsiyalarni yo'naltiradi va ushbu tizimlar tomonidan qabul qilingan qarorlar va bajarilgan harakatlar ustidan hukm chiqaradi.
Ta'sir faqat kundalik SOC ishi bilan cheklanmaydi. U tashkilotlarga kerak bo'ladigan ko'nikmalarni, xavfsizlik mutaxassislari tajribani qanday rivojlantirishini va bu sohada ish boshlayotgan odamlarga ochiq bo'lgan karyera yo'llarini o'zgartiradi.
Alohida Vazifalardan Umumiy Himoyaga
An'anaviy SOC ixtisoslashgan funksiyalar atrofida shakllangan bo'lib, har biri o'z vositalari va ish oqimlari bilan qo'llab-quvvatlanadi. Tahdid razvedkasi jamoalari dushmanlarni o'rganadi, aniqlash muhandislari qoidalar yaratadi, tahdid ovchilari mavjud nazoratlar o'tkazib yuborgan faoliyatni qidiradi, tahlilchilar ogohlantirishlarni tekshiradi va hodisa javobchilari tasdiqlangan tahdidlarni cheklaydi. Ushbu funksiyalar bir-biriga yaqin bog'liq, ammo ish ko'pincha alohida tizimlar, chiptalar va qo'lda o'tkazishlar orqali jamoalar o'rtasida harakatlanadi. AI bu faoliyatlarni birlashtirishni boshlamoqda. Masalan, yangi tahdid haqidagi razvedka ov gipotezasiga olib kelishi mumkin, bu esa aniqlashdagi bo'shliqni ochib berishi va yangi aniqlashni yaratishi mumkin. Ushbu aniqlash tekshiruvni talab qiladigan shubhali faoliyatni aniqlashi, so'ngra cheklash va tashkilot himoyasini yanada yaxshilashga olib kelishi mumkin. AI agentlari ushbu ish oqimlarini muvofiqlashtirishi va bajarishi, kontekst va topilmalarni bir bosqichdan keyingisiga o'tkazishi mumkin.
Bu xavfsizlik mutaxassislari eng katta qiymat qo'shadigan joyni o'zgartiradi. Tahdid Operatori butun himoya hayot sikli bo'yicha ishlaydi, tashkilotning ta'sirchanligi, biznes operatsiyalari va tahdid manzarasi asosida ustuvorliklarni belgilaydi. Ular qaysi xavflar e'tiborga loyiq, himoya nimaga erishishi kerak, AI qanchalik avtonomiyaga ega bo'lishi kerak va qachon qaror inson aralashuvini talab qilishini aniqlaydilar. Ular shuningdek, operatsiya haqiqatan ham xavfsizlikni yaxshilayaptimi yoki yo'qligini baholash mas'uliyatini ham o'z zimmasiga oladilar.
Identifikatsiya infratuzilmasini nishonga olgan yangi aniqlangan tahdidga duch kelgan moliyaviy muassasani ko'rib chiqing. AI agentlari muassasaning ta'sirchanligini baholashi, tegishli faoliyatni ovlashi, mavjud aniqlashlardagi bo'shliqlarni aniqlashi va himoya choralarini tavsiya qilishi mumkin. Tahdid Operatori ushbu ishni yo'naltirish uchun zarur bo'lgan institutsional kontekstni taqdim etadi, jumladan qaysi tizimlar muhim biznes jarayonlarini qo'llab-quvvatlaydi, nima qabul qilib bo'lmaydigan xavf hisoblanadi va qaysi harakatlar ruxsat talab qiladi.
Natija — inson-ichida-halqa (human-in-the-loop) dan inson-ustida-halqa (human-on-the-loop) ga asta-sekin o'tish bo'lib, xavfsizlik mutaxassislari AI tomonidan boshqariladigan operatsiyalarni nazorat qiladi va boshqaradi. Avtonomiya darajasi texnologiyaning yetukligi, muayyan harakatlarning oqibatlari va tashkilotning xavfga chidamliligiga bog'liq bo'ladi, ammo inson butun jarayon davomida javobgar bo'lib qoladi.
Xavfsizlik Mutaxassislari Tajribani Qanday Olishini Qayta Ko'rib Chiqish
Yosh xavfsizlik tahlilchilari eng katta ta'sirni his qiladilar. O'nlab yillar davomida SOC kiberxavfsizlikka kirish nuqtasi bo'lib xizmat qilgan, tahlilchilar ogohlantirish triagi, dalil to'plash, tekshiruvlar, hujjatlashtirish va eskalatsiya orqali o'z ko'nikmalarini rivojlantirgan. Ushbu ishning ko'p qismi takrorlanuvchi bo'lsa-da, u shogirdlik sifatida ham xizmat qilgan. Vaqt o'tishi bilan tahlilchilar tizimlar qanday ishlashini, hujumchilar qanday harakat qilishini va tajribali amaliyotchilar haqiqiy tahdidlarni zararsiz faoliyatdan qanday ajratishni o'rganadilar. AI ushbu mas'uliyatlarning ko'proq qismini o'z zimmasiga olgani sari, tashkilotlar ushbu tajriba qanday olinishi haqida qayta o'ylashlari kerak bo'ladi. Oddiy ogohlantirishlarni boshqarishdan murakkab tekshiruvlarni boshqarishgacha bo'lgan an'anaviy rivojlanish AI yanada murakkab ishni o'z zimmasiga olgani sari kamroq ahamiyatli bo'lishi mumkin. Ataylab yondashuvsiz, xavfsizlik jamoalari kelajakda ularga kerak bo'ladigan tajribali mutaxassislarni rivojlantirishda qiyinchiliklarga duch kelishi mumkin.
AI shuningdek, professional rivojlanish uchun boshqa yo'lni ham ochishi mumkin. Yosh Tahdid Operatorlari ancha kengroq xavfsizlik faoliyatlari doirasiga nazorat ostida duch kelishlari, razvedka ovni qanday ma'lumot bilan ta'minlashini, aniqlashlar qanday ishlab chiqilishini, tekshiruvlar qanday xulosalarga kelishini va javob qarorlari biznesga qanday ta'sir qilishini ko'rib chiqishlari mumkin. Ular AI tomonidan yaratilgan topilmalarning ortidagi dalillarni ko'rib chiqishlari, taxminlarni shubha ostiga olishlari, yetishmayotgan kontekstni aniqlashlari va tajribali hamkasblar tomonidan qabul qilingan qarorlardan o'rganishlari mumkin. Bu faqat tashkilotlar texnik asoslar va tuzilgan murabbiylikka sarmoya kiritgan taqdirdagina ishlaydi. Tahlilchilar hali ham tarmoqlarni, operatsion tizimlarni, hujumchi texnikalarini va AI tomonidan boshqariladigan ish oqimlarining asosidagi xavfsizlik texnologiyalarini tushunishlari kerak. Tajribali amaliyotchilar yosh hamkasblarga xulosalarni baholashni, noaniqlikni tan olishni va mavjud dalillar to'liq bo'lmaganida hukm chiqarishni o'rgatishlari kerak bo'ladi.
Kerakli Ko'nikmalar
Hozirgi avlod xavfsizlik tahlilchilari uchun texnik mahorat ko'pincha xavfsizlik vositalari bilan tanishish va ulardan foydali ma'lumot olish qobiliyati orqali o'lchangan. So'rov tillari, aniqlash mantig'i, yakuniy nuqta telemetriyasi va tekshiruv texnikalari kasbning markazida bo'lgan. Ushbu ko'nikmalar hali ham muhim. AI ularga qo'shimcha ravishda yangi talablarni qo'yadi: muvofiqlashtirish, boshqaruv va avtomatlashtirilgan qarorlarni talqin qilish.
Tahdid Operatorlari biznes xavfsizlik xavflarini AI tizimlari bajarishi mumkin bo'lgan aniq himoya maqsadlariga aylantirishlari kerak bo'ladi. Ular tashkilot arxitekturasini, muhim aktivlarni, operatsion bog'liqliklarni va tegishli dushmanlarni tushunishlari, shuningdek, ushbu kontekstni AI agentlariga qanday yetkazishni bilishlari kerak. Ularning ishi gipotezalarni baholash, dalillarni tasdiqlash, eskalatsiya mezonlarini belgilash va avtomatlashtirilgan harakat o'z maqsadiga erishganini aniqlashni o'z ichiga oladi.
Masalan, buzilgan serverni tekshirayotgan AI tizimi darhol izolyatsiya qilishni tavsiya qilishi mumkin. Ushbu chaqiriq texnik jihatdan to'g'ri bo'lishi mumkin. Ammo server muhim biznes jarayonini qo'llab-quvvatlashi mumkin, bu yerda uzilish jiddiy oqibatlarga olib keladi. Tahdid Operatori ushbu bog'liqliklarni tushunishi va javob qanday davom etishi kerakligini aniqlashi, cheklash talablari bilan operatsion xavfni muvozanatlash kerak. Aniqlangan nazorat va javobgarlik zarurati NIST AI Xavf Boshqaruvi Ramkasida ham aks etgan.
Bu rol to'rtta soha bo'yicha mutaxassislikni birlashtiradi:
- Biznes xavfsizlik xavfi: Tashkilot ustuvorliklari, muhim aktivlar va xavfsizlik qarorlarining oqibatlarini tushunish.
- Tahdid va dushman tushunchasi: Razvedkani talqin qilish va hujumchilar muhitni qanday nishonga olishi mumkinligini oldindan ko'ra bilish.
- Himoya operatsiyalari: Xavfsizlik hayot sikli bo'yicha aniqlash, ov, tekshiruv va javobni tushunish.
- AI muvofiqlashtirish va hukm: AI ish oqimlarini yo'naltirish, ularning xulosalarini baholash va avtomatlashtirilgan harakatlarni boshqarish.
Himoya Natijalariga Asoslangan Karyera Yo'lini Qurish
Tahdid Operatori roli mas'uliyat darajalari ortib boradigan karyera yo'liga aylanishi kerak. Karyera boshlovchi operatorlar dalillarni tasdiqlash, AI xulosalarini ko'rib chiqish, atrof-muhit kontekstini qo'shish va qarorlar himoya hayot sikli bo'yicha qanday bog'lanishini tushunishga e'tibor qaratishlari mumkin. Ular tajriba orttirgani sari, biznes xavflarini himoya maqsadlariga aylantirishni, agent ish oqimlarini yo'naltirishni, qamrov bo'shliqlarini aniqlashni va operatsiyalar qachon eskalatsiya qilishi yoki harakat qilishi kerakligini aniqlashni boshlashlari mumkin.
Katta Tahdid Operatorlari avtonomiya chegaralarini belgilash, muhim harakatlarni boshqarish, AI tomonidan boshqariladigan qarorlarning ishonchliligini baholash va xavfsizlik operatsiyalari tashkilot xavfini kamaytirayaptimi yoki yo'qligini o'lchash mas'uliyatini o'z zimmasiga oladilar. Mutaxassislar bu karyera yo'liga tekshiruvlar, tahdid razvedkasi, aniqlash muhandisligi, hodisa javobi, xavfsizlik arxitekturasi yoki xavf boshqaruvidan kirishlari mumkin, butun himoya operatsiyasini qamrab oladigan rolga turli sohalardagi mutaxassislikni olib kelishlari mumkin.
Xavfsizlik rahbarlari ushbu mas'uliyatlarni qo'llab-quvvatlash uchun zarur bo'lgan o'quv, boshqaruv va rivojlanish ramkalarini qurishni boshlashlari kerak. Bu qaysi qarorlar inson tasdiqlashini talab qilishini, operatorlar AI tomonidan yaratilgan dalillarni qanday tasdiqlashini, tizimlar ishonchlilikni namoyish etgani sari avtonomiya qanday kengayishini va individual ishlash qanday baholanishini belgilashni o'z ichiga oladi. Himoya qarorlarining sifati, aniqlash bo'shliqlarining yopilishi va tahdid qamrovidagi yaxshilanishlar an'anaviy operatsion ko'rsatkichlar bilan bir qatorda muhimroq bo'ladi.
Bu turli tashkilotlarda turli tezliklarda sodir bo'ladi. Xavfsizlik mutaxassislari o'z tashkilotlari o'zlarini qanday himoya qilishida ko'proq so'zga ega bo'ladilar. Eski SOC odamlarni vositalarni boshqarishga o'rgatgan. AI bilan ishlashga moslashgan SOC ularni himoyani boshqarishga o'rgatishi kerak.
Conifers.ai’ning CognitiveSOC platformasi agentik AI yordamida tahdid razvedkasi, ov, aniqlash muhandisligi, tekshiruv va javobni bog'laydi, va har bir agent harakati tahlilchilar ko'rib chiqishi mumkin bo'lgan fikrlash zanjiri va dalil izi bilan birga keladi. Conifers xavfsizlik jamoalariga butun SOC hayot sikli bo'yicha AI tomonidan boshqariladigan himoyani yo'naltirish va boshqarishda qanday yordam berishi haqida ko'proq ma'lumot oling.
AI is beginning to take over much of the work that has traditionally defined the security analyst's job. Investigating alerts, collecting evidence, correlating activity across tools, and executing response actions are becoming tasks that AI systems can perform on their own. As these capabilities mature, security operations centers (SOCs) will see major changes in how work is organized, how decisions are made, and what is expected of the people responsible for defending organizations.
For security professionals, this is a chance to take on a much broader role. As AI assumes more of the operational workload, analysts can move beyond individual alerts and investigations to direct the defense across the entire security lifecycle. We call this emerging role the Threat Operator: an AI-native security professional who translates business risk into defensive priorities, directs AI-driven operations, and exercises judgment over the decisions and actions taken by those systems.
The impact reaches beyond day-to-day SOC work. It will change the skills organizations need, how security professionals develop expertise, and the career paths open to people entering the field.
From Individual Tasks to Overall Defense
The traditional SOC developed around specialized functions, each supported by its own tools and workflows. Threat intelligence teams study adversaries, detection engineers create rules, threat hunters search for activity that existing controls may have missed, analysts investigate alerts, and incident responders contain confirmed threats. These functions are closely related, yet the work often moves between teams through separate systems, tickets, and manual handoffs. AI is starting to tie these activities together. For example, intelligence about a new threat can lead to a hunting hypothesis, which can reveal a detection gap and produce a new detection. That detection may identify suspicious activity requiring investigation, followed by containment and further improvements to the organization's defenses. AI agents can coordinate and execute these workflows, carrying context and findings from one stage to the next.
That changes where security professionals add the most value. A Threat Operator works across the defensive lifecycle, setting priorities based on the organization's exposure, business operations, and threat landscape. They determine which risks deserve attention, what the defense should accomplish, how much autonomy AI should have, and when a decision requires human intervention. They are also responsible for judging whether the operation is actually improving security.
Consider a financial institution facing a newly identified threat targeting identity infrastructure. AI agents could assess the institution's exposure, hunt for relevant activity, identify gaps in existing detections, and recommend defensive actions. The Threat Operator would provide the institutional context needed to guide that work, including which systems support critical business processes, what constitutes unacceptable risk, and which actions require authorization.
The result is a gradual shift from human-in-the-loop to human-on-the-loop, with security professionals supervising and governing AI-driven operations. The level of autonomy will depend on the maturity of the technology, the consequences of particular actions, and the organization's tolerance for risk, but a human remains accountable throughout.
Rethinking How Security Professionals Gain Experience
Junior security analysts will feel some of the biggest effects. For decades, the SOC has provided an entry point into cybersecurity, with analysts developing their skills through alert triage, evidence collection, investigations, documentation, and escalation. Although much of this work is repetitive, it has also served as an apprenticeship. Over time, analysts learn how systems behave, how attackers operate, and how experienced practitioners distinguish genuine threats from benign activity. As AI absorbs more of these responsibilities, organizations will need to rethink how that experience is acquired. The traditional progression from handling simple alerts to managing complex investigations may become less relevant as AI takes on more sophisticated work. Without a deliberate approach to training, security teams may struggle to develop the experienced professionals they will need in the future.
AI can also open up a different path for professional development. Junior Threat Operators can gain supervised exposure to a much wider range of security activities, examining how intelligence informs hunting, how detections are developed, how investigations reach conclusions, and how response decisions affect the business. They can review the evidence behind AI-generated findings, challenge assumptions, identify missing context, and learn from the decisions made by more experienced colleagues. This only works if organizations invest in technical fundamentals and structured mentorship. Analysts still need to understand networks, operating systems, attacker techniques, and the security technologies underlying AI-driven workflows. Experienced practitioners will need to teach younger colleagues how to evaluate conclusions, recognize uncertainty, and exercise judgment when the available evidence is incomplete.
The Skills Needed
For the current generation of security analysts, technical proficiency has often been measured through familiarity with security tools and the ability to extract useful information from them. Query languages, detection logic, endpoint telemetry, and investigation techniques have been central to the profession. Those skills still matter. AI adds new demands on top of them: orchestration, governance, and interpreting automated decisions.
Threat Operators will need to translate business security risks into clear defensive objectives that AI systems can execute. They must understand the organization's architecture, critical assets, operational dependencies, and relevant adversaries, and know how to communicate that context to AI agents. Their work will involve evaluating hypotheses, validating evidence, setting escalation criteria, and determining whether an automated action has achieved its intended outcome.
For example, an AI system investigating a compromised server may recommend immediate isolation. That call could be technically sound. But the server may support a critical business process where disruption carries significant consequences. A Threat Operator must understand those dependencies and determine how the response should proceed, balancing containment requirements with operational risk. This need for defined oversight and accountability is also reflected in theNIST AI Risk Management Framework.
The role will combine four areas of expertise:
- Business security risk: Understanding organizational priorities, critical assets, and the consequences of security decisions.
- Threat and adversary understanding: Interpreting intelligence and anticipating how attackers may target the environment.
- Defensive operations: Understanding detection, hunting, investigation, and response across the security lifecycle.
- AI orchestration and judgment: Directing AI workflows, evaluating their conclusions, and governing automated actions.
Building a Career Path Around Defensive Outcomes
The Threat Operator role should become a career path with increasing levels of responsibility. Early-career operators can focus on validating evidence, reviewing AI conclusions, adding environmental context, and understanding how decisions connect across the defensive lifecycle. As they gain experience, they can begin translating business risks into defensive objectives, directing agent workflows, identifying coverage gaps, and determining when operations should escalate or act.
Senior Threat Operators will take responsibility for defining autonomy boundaries, governing consequential actions, evaluating the reliability of AI-driven decisions, and measuring whether security operations are reducing organizational risk. Professionals may enter this career path from investigations, threat intelligence, detection engineering, incident response, security architecture, or risk management, bringing different areas of expertise to a role that spans the entire defensive operation.
Security leaders should start building the training, governance, and progression frameworks needed to support these responsibilities. That includes establishing which decisions require human approval, how operators validate AI-generated evidence, how autonomy expands as systems demonstrate reliability, and how individual performance is evaluated. Measures such as the quality of defensive decisions, the closure of detection gaps, and improvements in threat coverage will matter more alongside traditional operational metrics.
This will happen at different speeds in different organizations. Security professionals will have more say in how their organizations defend themselves. The old SOC trained people to operate tools. The AI-native SOC has to train them to operate the defense.
Conifers.ai’s CognitiveSOC platform uses agentic AI to connect threat intelligence, hunting, detection engineering, investigation, and response, and every agent action comes with a reasoning chain and evidence trail that analysts can review. Learn more about how Conifers helps security teams direct and govern AI-driven defense across the full SOC lifecycle.
Found this article interesting? This article is a contributed piece from one of our valued partners. Follow us on Google News, Twitter and LinkedIn to read more exclusive content we post.