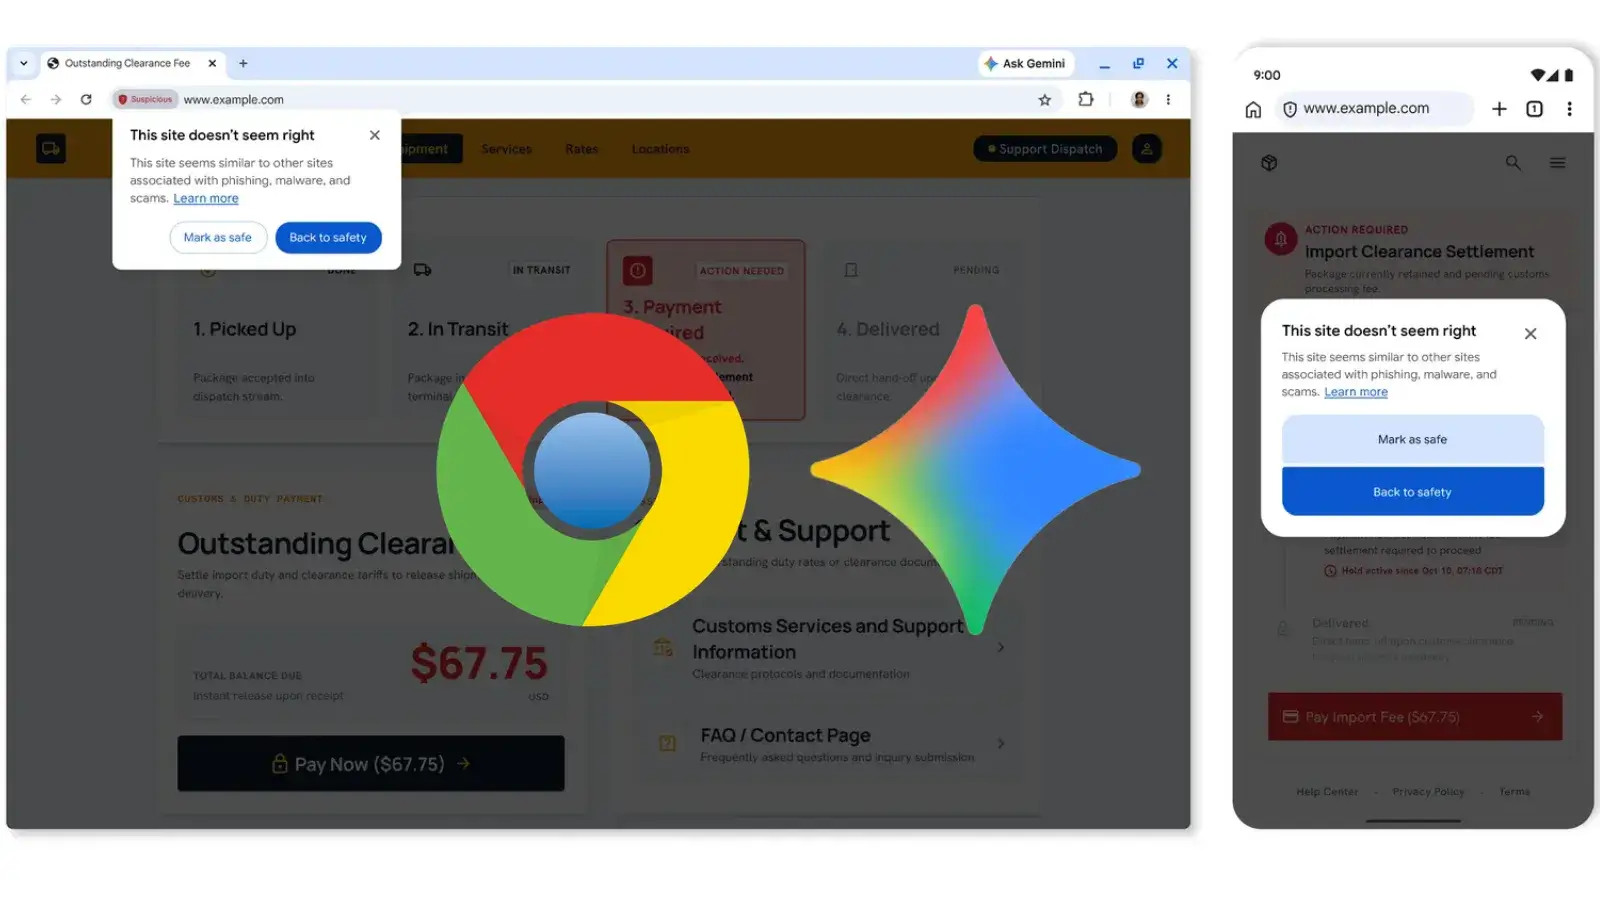
Google Chrome'ning AI asosidagi firibgarlik himoyasini yangi server tomonidagi Gemini modeli bilan kuchaytirdi, bu soxta antivirus ogohlantirishlari, firibgar brauzer yangilanishlari va boshqa aldovchi veb-saytlarni aniqlaydi.
2026-yil 20-oktabrda e'lon qilingan bu o'zgarishlar Safe Browsing'ning Enhanced Protection rejimini yoqqan barcha foydalanuvchilarga himoyani kengaytiradi.
Bu yangilanish 2025-yilda joriy etilgan avvalgi qurilma ichidagi Gemini integratsiyasiga asoslanadi, u qo'llab-quvvatlanadigan qurilmalarda texnik qo'llab-quvvatlash firibgarliklarini aniqlagan.
Tahlilni yanada kuchliroq server tomonidagi modelga ko'chirish orqali Chrome qurilma qamrovini kengaytirishi va kengroq firibgarlik turlarini baholashi mumkin.
Gemini sahifa mazmunini tahlil qilib, brendni aniqlaydi, sahifaning maqsadini baholaydi va firibgarlik ehtimoli ballini yaratadi. Safe Browsing bu baholashni domen obro'si va qo'shimcha xavfsizlik signallari bilan birlashtirib, yakuniy hukm chiqaradi. Shuning uchun Gemini veb-sayt xavfli yoki yo'qligini mustaqil ravishda aniqlash o'rniga kontekstual tahlil qo'shadi.
Google Chrome server tomonidagi tahlilni faqat yuqori ishonchli firibgarlik ko'rsatkichlari ko'rsatadigan sahifalarning matni bilan cheklashini aytadi. Bu maqsad uchun qayta ishlangan mazmun efemer: u jurnalga yozilmaydi, saqlanmaydi yoki modellarni o'qitish uchun ishlatilmaydi. Bu yondashuv shubhali mazmunni chuqurroq tekshirishga imkon berib, ulashilgan ma'lumotlarni minimallashtiradi.
Chrome shuningdek Enhanced Protection ostida shubhali va xavfli veb-saytlar uchun alohida ogohlantirish toifalarini joriy etmoqda. Shubhali ogohlantirishlar zararli saytlar bilan bog'liq aldovchi naqshlarni o'z ichiga olgan past ishonchli topilmalarni qamrab oladi.
Chrome'dagi shubhali sayt ogohlantirishlari (Manba: Google)
Bu ogohlantirishlarning taqdimoti so'zlash, ranglar, piktogrammalar va tartibda farq qiladi, bu Chrome'ga potentsial zararli sahifalar haqida foydalanuvchilarni ogohlantirishga imkon beradi.
Aksincha, Chrome xavfli hukmlarni yuqori zarar xavfi tug'diradigan ma'lum zararli sahifalar uchun saqlaydi. Bular hali ham Chrome'ning tanish to'liq sahifa qizil ogohlantirishini ishga tushiradi va mumkin bo'lgan aldov bilan tasdiqlangan tahdidlar o'rtasida aniq farqni saqlaydi.
Yana bir yangi himoya ClickFix hujumlarini nishonga oladi, ular foydalanuvchilarni soxta muammoni tuzatish deb da'vo qilingan buyruqlarni nusxalash va bajarishga aldashadi.
Xavfli sayt ogohlantirishlari Chrome'da (Manba: Google)
Bu buyruqlar ko'pincha PowerShell va cmd.exe kabi qonuniy operatsion tizim yordamchi dasturlaridan foydalanib, zararli dasturlarni yuklab olish yoki o'rnatish uchun ishlatiladi. Bu buyruqlarni terminalda bajarish brauzer asosidagi yuklab olish himoyalarini chetlab o'tishi mumkin.
Chrome endi shubhali ClickFix faoliyati davomida nusxalangan potentsial zararli buyruqlarni aniqlaydi. U clipboard mazmunidan shaxsiy aniqlovchi ma'lumotlarni Safe Browsing'ga yuborishdan oldin olib tashlaydi.
Agar u xavfli hukm chiqarsa, ogohlantirish ishga tushadi; Google tizim qonuniy ishlab chiquvchi ish oqimlariga aralashuvni kamaytirish uchun aniqlikni ustuvor qilishini ta'kidlaydi.
Bu himoyalar Enhanced Protection yoqilgan bo'lishini talab qiladi. Google'ning "o'n baravar xavfsizroq" da'vosi turli himoya rejimlari o'rtasidagi o'rtacha ogohlantirishlar sonini taqqoslaydi, muvaffaqiyatli buzilishlarda o'n baravar kamayishni to'g'ridan-to'g'ri o'lchamaydi. Bu farq kompaniyaning xavfsizlik da'volarini talqin qilishda muhimdir.
Google has enhanced Chrome’s AI-powered scam defenses with a new server-side Gemini model that detects fake antivirus alerts, fraudulent browser updates, and other deceptive websites.
Announced on October 20, 2026, these changes expand protection to all users who enableSafe Browsing’s Enhanced Protection mode.
This update builds on the earlier on-device Gemini integration introduced in 2025, which identified technical support scams on supported devices.
By moving the analysis to a more powerful server-side model, Chrome can broaden device coverage and assess a wider range of scams.
Gemini analyzes page content to identify the brand, assess the page’s intent, and generate a scam likelihood score. Safe Browsing combines this evaluation with domain reputation and additional security signals to issue a final verdict. Therefore, Gemini adds contextual analysis rather than independently determining whether a website is dangerous.
Google states thatChrome limits server-side analysis to the text of pages that already show high-confidence scam indicators. The content processed for this purpose is ephemeral: it is not logged, retained, or used to train models. This approach minimizes the data shared while allowing for a deeper inspection of suspicious content.
Chrome is also introducing separate warning categories for suspicious and dangerous websites under Enhanced Protection. Suspicious warnings cover lower-confidence findings that involve deceptive patterns associated with malicious sites.
Suspicious site warnings in Chrome (Source: Google)
The presentation of these warnings varies in wording, colors, icons, and layout, enabling Chrome to alert users about potentially harmful pages.
In contrast, Chrome reserves dangerous verdicts for known malicious pages that pose a high risk of harm. These still trigger Chrome’s familiar full-page red warning, keeping a clear distinction between possible deception and confirmed threats.
Another new defense targets ClickFix attacks, which trick users into copying and executing commands that are falsely claimed to fix a made-up problem.
Dangerous site warnings in Chrome (Source: Google)
These commands often use legitimate operating system utilities, such as PowerShell and cmd.exe, to download or install malware. Executing these commands in a terminal can bypass browser-based download protections.
Chrome now detects potentially malicious commands that are copied during suspected ClickFix activity. It removes personally identifiable information from the clipboard content before sending it to Safe Browsing.
If it issues a dangerous verdict, it triggers a warning; Google notes that the system prioritizes precision to reduce interference with legitimate developer workflows.
These protections require Enhanced Protection to be enabled. Google’s claim of “ten times safer” compares the average number of warnings between different protection modes, rather than directly measuring a tenfold reduction in successful compromises. This distinction is important when interpreting the company’s security claims.
Stops Cyber threats before impact with 21 min faster MTTR. Integrate ANYRUN’s Sandbox in your SOC.