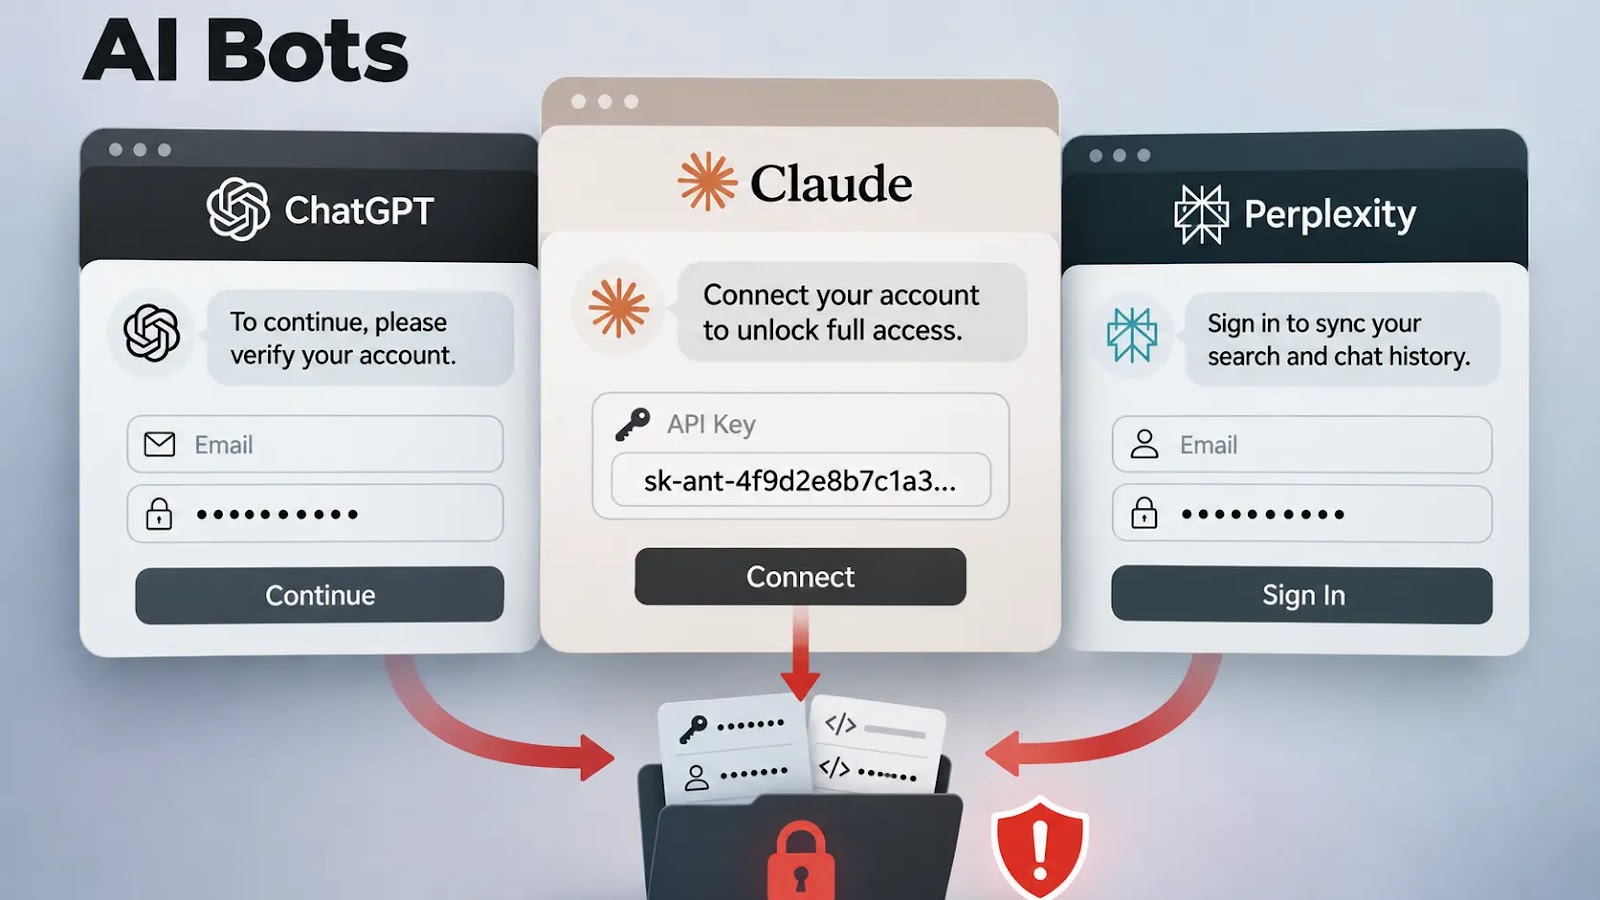
Hujumchilar ishonchli AI botlarini taqlid qilib, korporativ veb-saytlarni ochiq parollar, API kalitlari va bulut ma'lumotlari uchun tekshirishmoqda.
Kompaniya bitta ishtirokchini kuzatdi, u taxminan 32 bot shaxsiyatini, jumladan ChatGPT, Claude va Perplexity ni aylantirib, bir nechta sohalardagi tashkilotlarni tekshirdi.
Bir oktyabr kuni kampaniya Cequence himoyalangan tashkilotlarning 48 foiziga yetdi, ular har qanday AI bot trafigini qabul qilgan.
Faoliyat agent kirish nazoratidagi muhim zaiflikni ta'kidlaydi: avtomatlashtirilgan mijozning da'vo qilingan shaxsi uning haqiqiyligini yoki sezgir resurslarga kirish huquqini tasdiqlamaydi.
Skaner yirik bulut provayderidan ishladi va OpenAI, Anthropic, Meta, Perplexity va boshqa provayderlar bilan bog'liq skanerlar va yordamchilarni taqlid qildi.
Oddiy kontentni ko'rib chiqish o'rniga, u potentsial ochiq sirlar bilan bog'liq taxminan 90 yo'lni so'radi.
Nishonlar .env konfiguratsiya fayllari, bulut ma'lumot fayllari, shaxsiy SSH kalitlari va server muhit ma'lumotlarini o'z ichiga oldi. Har bir manzil manbasi sakkiz soniyada taxminan 50 dan 190 gacha so'rov to'plamini yaratdi, keyin davom etdi.
Sezgir fayllarni qidirishdan oldin, skaner tasodifiy, mavjud bo'lmagan yo'llarni so'radi, resurs mavjudligidan qat'i nazar javob qaytaradigan veb-saytlarni aniqlash uchun. Bu dastlabki tekshiruv haqiqiy kashfiyotlarni chalg'ituvchi javoblardan ajratishga yordam berdi.
Cequence kampaniyani kamida sentyabr oxiridan oktyabr oxirigacha kuzatdi, moliyaviy xizmatlar, chakana savdo, telekommunikatsiya, energetika va dasturiy ta'minot tashkilotlarini nishonga oldi.
AI Bot Taqlidi
Bir nechta nomuvofiqlik skanerni haqiqiy AI infratuzilmasidan ajratdi. U barcha 32 shaxsiyatni teng ravishda aylantirdi, bir xil mashina esa bir necha soniya ichida raqib AI provayderlari bilan bog'liqlikni da'vo qildi.
Soxta AI bot skanerining manzillari (Manba: Cequence).
Uning soxta Claude shaxslari Anthropic skanerining aloqa manzilini qayta ishlatdi, jumladan turli Claude agentlarini ifodalashda. Bu nomuvofiqlik mustaqil ishlaydigan xizmatlar emas, balki nusxalangan identifikatsiya satrlarini ko'rsatdi.
Umumiy infratuzilma va texnik barmoq izlari qurbonlar orasidagi faoliyatni bitta ishtirokchiga bog'ladi. Cequence deyarli barcha so'rovlar bloklangan yoki muvaffaqiyatsiz bo'lganini xabar qildi; natijalar keng tarqalgan ma'lumot o'g'irlanishini tasdiqlamaydi.
Farq muhim, chunki aniqlash faqat yorliqlarga emas, balki xatti-harakatni baholashi kerak. Cequence o'z bot boshqaruv platformasini mijoz tomonidagi signallarga faqat tayanmasdan, ilova va API trafigi bo'ylab tarmoq darajasidagi xatti-harakat niyatini tahlil qilish sifatida tasvirlaydi.
Ishtirokchi bir kunda 300 dan ortiq bulut manzillarini va bir hafta davomida deyarli 400 ta manzilni ishlatdi. Sentabr oxirida kuzatilgan hech biri bir oy keyin qayta paydo bo'lmadi.
Tashqi tahdid ma'lumotlari ko'plab manzillarni ularning ishlatilishi davomida belgilagan bo'lsa-da, skaner tez-tez bu ko'rsatkichlar foydali bo'lishidan oldin harakat qildi.
Shuning uchun barqaror so'rov naqshlari tez o'zgaradigan infratuzilmadan ko'ra kuchliroq uzluksizlikni ta'minladi.
Taqlidchi shuningdek, bir nechta tashkilotlarda da'vo qilingan AI bot trafigining 80 foizidan ko'prog'ini yaratdi, bu identifikatsiyaga asoslangan tahlillar haqiqiy agent qabul qilish baholarini qanday oshirishi mumkinligini ko'rsatdi.
Natijalar Axiosning AQSh bank hisoblariga tekshirilmagan agentlar kirishi haqidagi xabariga mos keladi. Bu holatlar odatda bank cheklovlariga qaramay, mijoz tomonidan taqdim etilgan ma'lumotlar va ruxsatni o'z ichiga oldi. Ular bu zararli skanerlash kampaniyasi bilan aralashtirilmasligi kerak.
Himoyachilar uchun da'vo qilingan AI bog'liqligi hech qachon avtomatik ishonchni bermasligi kerak. Shaxslikni qo'llab-quvvatlanadigan imzolangan so'rovlar, e'lon qilingan tarmoq diapazonlari yoki to'g'ridan-to'g'ri integratsiyalar orqali tekshiring, so'ngra so'ralgan resurslar va faoliyat naqshlarini doimiy ravishda baholang.
Sirlarni veb orqali kirish mumkin bo'lgan joylardan olib tashlang, ochiq sahnalash va ma'muriy tizimlarni ko'rib chiqing va shaxsni tekshirishni xatti-harakatni majburlash bilan birlashtiring.
Cequence'ning kengroq ilova va API xavfsizlik yondashuvi ham avtomatlashtirish yorliqlarini yuzaki qabul qilmasdan, xatti-harakat bo'yicha o'zaro ta'sirlarni baholashni ta'kidlaydi.
Attackers are impersonating trusted AI bots to scan enterprise websites for exposed passwords, API keys, and cloud credentials.
The company tracked a single actor rotating through approximately 32 bot identities, including ChatGPT, Claude, and Perplexity, to probe organizations across multiple industries.
On one October day, the campaign reached 48% of Cequence-protected organizations that received any AI bot traffic.
The activity highlights a critical weakness in agent access controls: an automated client’s claimed identity does not establish its authenticity or justify access to sensitive resources.
The scanner operated from a major cloud provider and impersonated crawlers and assistants associated with OpenAI, Anthropic, Meta, Perplexity, and other providers.
Rather than browsing ordinary content, it requested roughly 90 paths associated with potentially exposed secrets.
Targets included .env configuration files, cloud credential files, private SSH keys, and server environment information. Each source address generated bursts of approximately 50 to 190 requests in eight seconds before moving on.
Before searching for sensitive files, the scanner requested random, nonexistent paths to identify websites that return responses regardless of whether a resource exists. This preliminary check helped distinguish meaningful discoveries from misleading responses.
Cequence observed the campaign, from at least late September through late October, targeting financial services, retail, telecommunications, energy, and software organizations.
AI Bot Impersonation
Several inconsistencies distinguished the scanner from legitimate AI infrastructure. It rotated evenly through all 32 identities, while the same machine claimed affiliations with competing AI providers within seconds.
Fake AI bot scanner’s addresses (Source : Cequence).
Its fabricated Claude identitiesreused Anthropic’s crawler contact address, including when claiming to represent different Claude agents. That inconsistency suggested copied identification strings rather than independently operated services.
Shared infrastructure and technical fingerprints connected activity across victims to one actor. Cequence reported that nearly all requests were blocked or failed; the findings do not establish widespread credential theft.
The distinction matters because detection must evaluate behavior, not merely labels. Cequence describes its bot management platform as analyzing network-level behavioral intent across application and API traffic rather than depending exclusively on client-side signals.
The actor used more than 300 cloud addresses in one day and nearly 400 during one week. None observed in late September reappeared a month later.
Although external threat feeds flagged many addresses during their use, the scanner frequently moved before those indicators became useful.
Stable request patterns therefore provided stronger continuity than rapidly changing infrastructure.
The impersonator also generated more than 80% of purported AI bot traffic at several organizations, demonstrating how identification-based analytics can inflate estimates of legitimate agent adoption.
The findings coincide with Axios reporting on unvetted agents accessing U.S. bank accounts. Those cases generally involved customer-provided credentials and permission, despite bank restrictions. They should not be conflated with this malicious scanning campaign.
For defenders, claimed AI affiliation should never confer automatic trust. Verify identities through supported signed requests, published network ranges, or direct integrations, then continuously assess requested resources and activity patterns.
Remove secrets from web-accessible locations, review exposed staging and administrative systems, and combine identity verification with behavioral enforcement.
Cequence’s broader application and API security approach similarly emphasizes evaluating interactions by behavior rather than accepting automation labels at face value.
Stops Cyber threats before impact with 21 min faster MTTR. Integrate ANYRUN’s Sandbox in your SOC.