Xakerlar Afrika va Lotin Amerikasidagi ta'lim tashkilotlariga qarshi tarmoq hujumlarini uyushtirish uchun ochiq manbali penetratsion sinov tizimi CyberStrikeAI'dan foydalanmoqdalar.
Topilmalar AI hujum tayyorlashdan tashqari operatsion qaror qabul qilishga o'tganini ko'rsatadi.
2-noyabrda e'lon qilingan Kasperskiy tekshiruvi inson tomonidan boshqariladigan operatsiyani tasvirlaydi, unda LLM vositalarni tanlaydi, buyruqlarni yaratadi, natijalarni talqin qiladi va keyingi harakatlarni aniqlaydi.
Operator strategik nazoratni saqlaydi, an'anaviy implantlar esa modelning ko'rsatmalarini buzilgan tizimlarda bajaradi.
Kasperskiy bu faoliyatni LLM orkestratsiyasi ishtirok etgan birinchi ommaviy hujjatlashtirilgan real dunyo buzilishlari orasida deb tavsiflaydi.
Go tilida yozilgan CyberStrikeAI AI orkestratsiyasini, buyruq-va-nazorat infratuzilmasini va endpoint mayoqchalarini birlashtiradi.
Uning qonuniy loyiha hujjatlari ruxsat etilgan xavfsizlik sinov platformasini Model Context Protocol integratsiyalari, hujum zanjiri ish oqimlari va inson tasdiqlash mexanizmlari bilan tasvirlaydi.
Hujumchilar bu imkoniyatlarni zararli operatsiyalar uchun qayta maqsadga yo'naltirdilar.
Muhim jihati shundaki, implant hech qanday AI funksiyasini, API kalitlarini yoki avtonom fikrlashni o'z ichiga olmaydi. Aql hujumchining serverida qoladi, u yerda C2 funksiyalari MCP vositalari sifatida ochiladi.
Mayoq o'z tinglovchisini HTTP/S, TCP yoki WebSocket orqali so'rov qiladi, buyruqlarni bajaradi va natijalarni qaytaradi. Shuning uchun buzilgan endpointlar AI provayderlari bilan to'g'ridan-to'g'ri aloqalar emas, balki tanish masofaviy nazorat xatti-harakatlarini namoyish etadi.
Qayta tiklangan bir hodisada operator dastlab 16.0.1000 versiyasida ishlaydigan buzilgan SQL Serverga kirgan.
Buyruqlar sqlservr.exe'dan kelgan, bu bajarilish kontekstini ko'rsatadi, garchi hisobot kirish uchun javobgar aniq zaiflikni aniqlamasa ham.
Kasperskiy tadqiqotchilari hujumchilar server tomonidagi katta til modellari yordamida post-ekspluatatsiya faoliyatini boshqarib, razvedkadan domen buzilishigacha va ma'lumotlar bazasi yig'ishgacha o'tganini hujjatlashtirdilar.
Hujum xronologiyasi (Manba: Kasperskiy).
Qo'lda razvedka va vosita joylashtirish deyarli bir kun davom etdi, keyin ikki haftalik tanaffus.
Joylashtirishdan so'ng CyberStrikeAI ikki daqiqa ichida doimiylikni o'rnatdi va mahalliy razvedka o'tkazdi. Domen kashfiyoti taxminan besh soat davom etdi.
Hujumchilar shuningdek, internetga kirishni qo'lda tekshirdilar va buzilgan mashinalarning tashqi IP manzillarini Xitoy xizmati dnslog[.]cn yordamida oldilar.
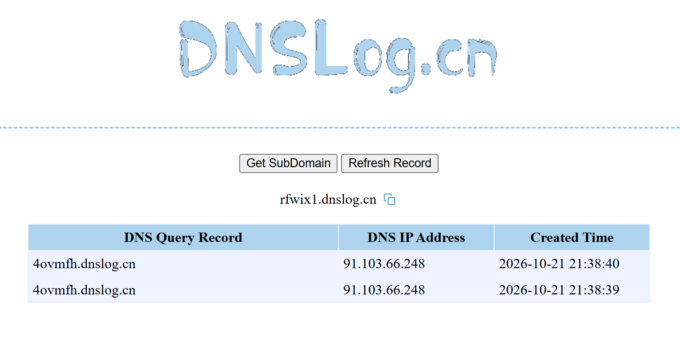
dnslog[.]cn (Manba: Kasperskiy).
Yana bir necha kunlik tanaffusdan so'ng guruh lateral harakat, keng tarqalgan hisob ma'lumotlarini o'g'irlash va ma'lumotlar bazasi eksportini bir soat ichida yakunladi. Agent joylashtirishdan domen-administrator buzilishigacha uch-to'rt kun o'tdi.
Doimiylik SystemUpdate nomli rejalashtirilgan vazifani o'z ichiga oldi, yuklamalar esa svchosts.exe kabi qonuniy jarayon nomlari bilan niqoblandi.
PowerShell buyruqlari Base64 bilan kodlandi va parchalangan skriptlar certutil yordamida qayta tiklandi. Yaratilgan LDAP so'rovlari Active Directory'ni xaritaladi va Kerberoasting va AS-REP Roasting uchun imkoniyatlarni aniqladi.
Hisob ma'lumotlarini o'g'irlash registr uyasi tushirish, comsvcs.dll orqali LSASS xotira chiqarish va qayta nomlangan Mimikatz binarlari yordamida amalga oshirildi.
Hujumchilar keyinchalik DCSync va Golden Ticket hujumlarini amalga oshirdilar. SMB ma'muriy ulushlari, WMI va Impacket'ning WMIExec lateral harakatni qo'llab-quvvatladi, yaratilgan SQL so'rovlari esa maqsadli ma'lumotlar bazasi yig'ishni ta'minladi.
Qurilish metama'lumotlari namunalarni ikki klasterga ajratdi, ular turli infratuzilma va server versiyalariga ega.
Xitoy tilidagi skript izohlari, Xitoy xizmatlari va UTC+8 qayta ishga tushirish naqshlari xitoy tilida so'zlashuvchi operatorlarni ko'rsatdi, ammo tadqiqotchilar ma'lum tahdid guruhini aniqlay olmadilar yoki umumiy nazoratni isbotlay olmadilar.
Xabar qilingan infratuzilma 185.186.245[.]144, 104.234.26[.]163, fastcdn[.]bar va media.fastcdn[.]bar ni o'z ichiga oladi.
Tadqiqotchilar shuningdek, yuklama kompilyatsiyasi paytida joylashtirilgan X-Implant-Token HTTP sarlavhasi, tizim brendli o'z-o'zini imzolagan sertifikatlar va Go qurilish artefaktlarini foydali korrelyatsiya nuqtalari sifatida aniqladilar.
Himoyachilar shubhali SQL Server bola jarayonlari, kodlangan PowerShell, masofaviy rejalashtirilgan vazifalar, LSASS kirishi, anomal LDAP ro'yxatlash va WMI bajarilishini ustuvor qilishlari kerak.
Kasperskiy ta'kidlaydiki, o'rnatilgan xatti-harakat aniqlashlari hali ham qo'llaniladi: AI tanish hujum usullarini tezlashtiradi va moslashtiradi, endpoint faoliyatini tubdan ko'rinmas qilmaydi.
Endpoint, identifikatsiya va tarmoq telemetriyasini korrelyatsiya qilish bu operatsiyalarni imtiyozli buzilishdan oldin aniqlashda markaziy o'rin tutadi.
Buzilish ko'rsatkichlari
D726A8B4886C636F76CA6D30EF6A6FF4 c:\windows\temp\svchosts.exe 2770562d104391b92b42671c270079bb c:\windows\temp\svcmon32.exe c:\programdata\svcmon32.exe
Eslatma: IP manzillar va domenlar tasodifiy hal qilish yoki giperhavola qilishning oldini olish uchun ataylab defang qilingan (masalan, [.]). Faqat MISP, VirusTotal yoki SIEM kabi nazorat qilinadigan tahdid razvedka platformalarida qayta fang qiling.
Hackers are abusing CyberStrikeAI, an open-source penetration-testing framework, to orchestrate network intrusions against educational organizations across Africa and Latin America.
The findings illustrate AI moving beyond attack preparation into operational decision-making.
Published November 2, Kaspersky’s investigation describes a human-directed operation in which an LLM selects tools, generates commands, interprets results, and determines subsequent actions.
The operator retains strategic control, while conventional implants execute the model’s instructions on compromised systems.
Kaspersky characterizes the activity as among the earliest publicly documented real-world compromises involving LLM orchestration.
Written in Go, CyberStrikeAI combines AI orchestration, command-and-control infrastructure, and endpoint beacons.
Its legitimate project documentation describes an authorized security-testing platform with Model Context Protocolintegrations, attack-chain workflows, and human approval mechanisms.
Attackers repurposed these capabilities for malicious operations.
Crucially, the implant contains no AI functionality, API keys, or autonomous reasoning. Intelligence remains on the attacker’s server, where C2 functions are exposed as MCP tools.
The beacon polls its listener over HTTP/S, TCP, or WebSocket, executes commands, and returns results. Consequently, compromised endpoints exhibit familiar remote-control behavior rather than direct interactions with AI providers.
In one reconstructed incident, the operator initially accessed a compromised SQL Server running version 16.0.1000.
Commands originated from sqlservr.exe, indicating the execution context, although the report does not establish a specific vulnerability responsible for access.
Kaspersky researchers documented, attackers using server-side large language models to direct post-exploitation activity, progressing from reconnaissance to domain compromise and database collection.
Timeline of the attack (Source : Kaspersky).
Manual reconnaissance and tool deployment occupied nearly one day, followed by a two-week pause.
After deployment, CyberStrikeAI established persistence and performed local reconnaissance within two minutes. Domain discovery continued for approximately five hours.
The attackers also manually checked for internet access and obtained the external IP addresses of the compromised machines using the Chinese service dnslog[.]cn.

dnslog[.]cn (Source : Kaspersky).
After another pause lasting several days, the group completed lateral movement, widespread credential dumping, and database export within an hour. Agent deployment to domain-administrator compromise took three to four days.
Persistence included a scheduled task named SystemUpdate, while payloads masqueraded as legitimate processes using names such as svchosts.exe.
PowerShell commands were Base64-encoded, and fragmented scripts were reconstructed using certutil. Generated LDAP queries mapped Active Directory and identified opportunities for Kerberoasting and AS-REP Roasting.
Credential theft relied on registry-hive dumping, LSASS memory extraction through comsvcs.dll, and renamed Mimikatz binaries.
Attackers subsequently performed DCSync and Golden Ticket attacks. SMB administrative shares, WMI, and Impacket’s WMIExec supported lateral movement, while generated SQL queries enabled targeted database collection.
Build metadata separated samples into two clusters with distinct infrastructure and server versions.
Chinese-language script comments, Chinese services, and UTC+8 restart patterns suggested Chinese-speaking operators, but researchers could not identify a known threat group or prove common control.
Reported infrastructure includes 185.186.245[.]144, 104.234.26[.]163, fastcdn[.]bar, and media.fastcdn[.]bar.
Investigators also identified an X-Implant-Token HTTP header embedded during payload compilation, framework-branded self-signed certificates, and Go build artifacts as useful correlation points.
Defenders should prioritize suspicious SQL Server child processes, encoded PowerShell, remote scheduled tasks, LSASS access, anomalous LDAP enumeration, and WMI execution.
Kaspersky emphasizes that established behavioral detections remain applicable: AI accelerates and adapts familiar intrusion techniques rather than making endpoint activity fundamentally invisible.
Correlating endpoint, identity, and network telemetry remains central to detecting these operations before privileged compromise.
Indicators of compromise
D726A8B4886C636F76CA6D30EF6A6FF4 c:\windows\temp\svchosts.exe 2770562d104391b92b42671c270079bb c:\windows\temp\svcmon32.exe c:\programdata\svcmon32.exe
Note:IP addresses and domains are intentionally defanged (e.g.,[.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.
Stops Cyber threats before impact with 21 min faster MTTR. Integrate ANYRUN’s Sandbox in your SOC.