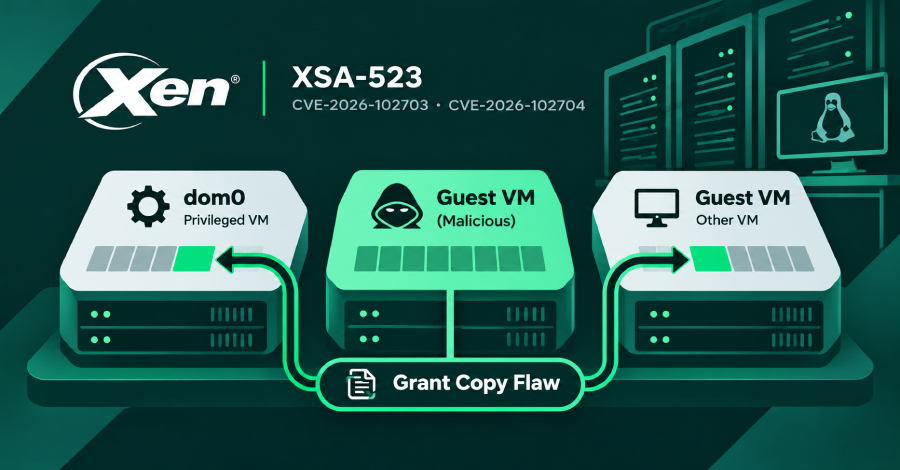
Xen hypervisoridagi ikkita kamchilik zararli mehmon virtual mashina (VM)ga o'sha xostdagi boshqa VMlarning, jumladan dom0ning xotirasini o'qish va yozish imkonini beradi.
Dom0 — bu odatda to'liq ruxsatlarga ega bo'lgan va boshqalarni boshqaradigan VM. 3-noyabrda Xen Project maslahatchi xabarida aytilishicha, tuzatishlar chiqarilgan va ma'lum yumshatish chorasi yo'q.
4.6 va undan keyingi barcha Xen versiyalari zaif, 4.5 va undan oldingilari emas. Kamchiliklar CVE-2026-102703 va CVE-2026-102704 sifatida kuzatiladi, Xen maslahatchi XSA-523 ostida.
Xen Project kamchiliklarni Anthropic AI kompaniyasi o'zining Claude modeli yordamida topganini e'tirof etdi. Ada Logics'dan Stephan Lipp topilmani tasdiqladi, keyin esa CodeAnt AI Security Research Team mustaqil ravishda xuddi shu muammoni xabar qildi.
Kamchiliklar grant copy'da — Xen VMlar o'rtasida ma'lumot nusxalash uchun ishlatadigan operatsiyada. Har bir VM Xen'ga qaysi xotira sahifalarini boshqa VMlar ishlatishi mumkinligini aytadi va Xen bu ruxsatlarni tekshiradi.
Xuddi shu xotira sahifasi ichidagi nusxalash partiyasida vaqtni tejash uchun Xen allaqachon qilgan tekshiruvlarni qayta ishlatadi. Ba'zi hollarda u qayta tekshirishi kerak bo'lganida buni qilmagan. Bu xato zararli mehmonning o'ziga tegishli bo'lmagan xotirani o'qish va yozishiga yo'l ochadi.
Xen atrofida qurilgan ochiq manbali virtualizatsiya platformasi XCP-ng yangilanish qaydlarida "bitta buzilgan mehmon o'z izolyatsiyasidan chiqib, butun xostni egallab olishi mumkin" deb aytdi.
Xen maslahatchi xabarida kamchiliklardan foydalanadigan hujumlar haqida yoki hujumchiga VM ichida qanday kirish kerakligi haqida hech narsa aytilmagan.
Qubes OS — bu dasturiy ta'minotni Xen asosidagi alohida bo'limlar (qubes) ichida saqlaydigan xavfsizlikka yo'naltirilgan ish stoli operatsion tizimi. Byulletenda aytilishicha, har bir qo'llab-quvvatlanadigan reliz va konfiguratsiya ta'sirlangan. Uning tuzatishi faqat hali ham qo'llab-quvvatlanadigan Qubes 4.3 uchun.
4.6 dan boshlab har bir Xen versiyasi zaif bo'lgani uchun, bu versiyalarga asoslangan boshqa mahsulotlar ham o'z ishlab chiqaruvchilari XSA-523 tuzatishlarini qo'shmaguncha ta'sirlanadi. 4-noyabr holatiga ko'ra, Debian xavfsizlik kuzatuvchisi xen paketini bookworm, trixie va forky relizlarida zaif, sid'da esa tuzatilgan deb ro'yxatga olgan.
Platforma bo'yicha Tuzatishlar va Qayta Ishga Tushirishlar
Hozirgacha e'lon qilingan tuzatishlar:
- Xen manbasi: maslahatchi xabarda xen-unstable'dan Xen 4.19.x gacha va Xen 4.18.x dan 4.17.x gacha tuzatishlar bor.
- Xen 4.6 dan 4.16 gacha: maslahatchi xabarda bu versiyalar uchun tuzatish yo'q. Xen 4.16 xavfsizlik qo'llab-quvvatlashi 2024-yil 2-dekabrda tugagan.
- XCP-ng 8.3: xen-4.17.7-4.2.xcpng8.3, 3-noyabrda chiqarilgan. Xostlar qayta ishga tushirilishi kerak. XCP-ng'ni qo'llab-quvvatlovchi Vates ta'sirni Kritik deb baholaydi.
- Qubes OS 4.3: dom0'dagi Xen paketlari 4.19.6-3. Dom0 qayta ishga tushirilishi kerak va Anti Evil Maid foydalanuvchilari yangi Xen binarlari PCR18 va PCR19 ni o'zgartirgani uchun maxfiy parol iborasini qayta muhrlashlari kerak.
Qubes 3-noyabrda foydalanuvchilarga yangilanishlarni odatdagidek o'rnatishni davom ettirishni aytdi. Tuzatilgan paketlar o'sha paytda uning xavfsizlik-sinov omborida edi va jamoa sinovidan so'ng keyingi ikki hafta ichida barqaror omborga ko'chishi kutilgan.
XSA-523 — bu Xen 28-iyulda e'lon qilgan oldingi grant copy kamchiligi XSA-500'dan alohida va o'z tuzatishlariga ega.
Two flaws in the Xen hypervisor allow a malicious guest virtual machine (VM) to read and write the memory of other VMs on the same host, including dom0.
Dom0 is the VM that, by default, has full permissions and manages the others. Patches are out, and there is no known mitigation, the Xen Project said in an advisory on November 3.
All Xen versions from 4.6 onward are vulnerable, while 4.5 and earlier are not. The flaws are tracked as CVE-2026-102703 and CVE-2026-102704, under Xen advisory XSA-523.
The Xen Project credited AI company Anthropicwith finding the flaws using its Claude model. Stephan Lipp of Ada Logics then validated the finding, and the CodeAnt AI Security Research Team later independently reported the same issue.
The flaws are in grant copy, the operation Xen uses to copy data between VMs. Each VM tells Xen which of its memory pages other VMs may use, and Xen checks those permissions.
To save time on a batch of copies within the same memory page, Xen reuses checks it has already made. In some cases, it did not check again when it should have. That mistake is what lets a malicious guest read and write memory it does not own.
XCP-ng, an open-source virtualization platform built around Xen, said in its update notes that "a single compromised guest can break out of its isolation and take over the whole host."
Xen's advisory does not mention any attacks that exploit the flaws or specify what access within the VM an attacker needs.
Qubes OS is a security-focused desktop operating system that keeps software in separate Xen-based compartments called qubes. A bulletin said that every supported release and configuration is affected. Its fix is for Qubes 4.3, the only release it still supports.
Because every Xen version from 4.6 on is vulnerable, other products built on those versions are affected until their makers add the XSA-523 patches. As of November 4, Debian's security tracker listed the xen package in its bookworm, trixie, and forky releases as vulnerable, and in sid as fixed.
Fixes and Restarts by Platform
These are the fixes published so far:
- Xen source: the advisory has patches for xen-unstable to Xen 4.19.x, and for Xen 4.18.x to 4.17.x.
- Xen 4.6 to 4.16: the advisory has no patch for these versions. Xen 4.16's security support ended on December 2, 2024.
- XCP-ng 8.3: xen-4.17.7-4.2.xcpng8.3, released November 3. Hosts must be rebooted. Vates, which backs XCP-ng, rates the impact as Critical.
- Qubes OS 4.3: Xen packages 4.19.6-3 in dom0. Dom0 must be restarted, and Anti Evil Maid users must reseal their secret passphrase because the new Xen binaries change PCR18 and PCR19.
Qubes told users on November 3 to keep installing updates as normal. The fixed packages were then in its security-testing repository, due to move to the stable one over the next two weeks after community testing.
XSA-523 is separate from XSA-500, an earlier grant copy flaw that Xen disclosed on July 28, and it has its own patches.
Found this article interesting? Follow us on Google News, Twitter and LinkedIn to read more exclusive content we post.